 Geschrieben von Zoltan VardaiAutorÜberprüft von Robert LakinRedakteur
EU-Cyberregeln setzen Krypto-Wallet-Hersteller unter 24-Stunden-Meldepflicht
Die aktuellsten NachrichtenVeröffentlicht14. Sept. 2026
Anbieter von Krypto-Wallets müssen innerhalb von 24 Stunden nach Bekanntwerden einer Sicherheitslücke einen vorläufigen Bericht und innerhalb von 72 Stunden eine vollständige Meldung zu Exploits einreichen – andernfalls drohen Verwaltungsstrafen von bis zu 17,3 Millionen US-Dollar.
Die EU teilt Anbietern von Hardware- und Software-Wallets für Kryptowährungen mit, dass sie ab dem Zeitpunkt ihrer Kenntnis 24 Stunden Zeit haben, aktiv ausgenutzte Fehler oder schwerwiegende Sicherheitslücken zu melden, die ihre Produkte betreffen.
Die Maßnahme ist Teil des Cyber Resilience Act (CRA) der EU, der am Freitag in Kraft trat, wie aus einer Ankündigung der Europäischen Kommission hervorgeht.
Hersteller müssen innerhalb von 24 Stunden eine Frühwarnung zu schwerwiegenden Sicherheitslücken einreichen, gefolgt von einer vollständigen Meldung innerhalb von 72 Stunden. Ein Abschlussbericht wird 14 Tage nach Verfügbarkeit von Korrektur- oder Abhilfemaßnahmen und bei schwerwiegenden Vorfällen innerhalb eines Monats verlangt.
Die Europäische Kommission erklärte, die neuen Meldepflichten zielten darauf ab, Verbraucher und Unternehmen besser vor Cyberbedrohungen zu schützen. Die Maßnahme erstreckt sich auf alle Produkte „mit digitalen Elementen, die in der EU bereitgestellt werden“, und baut auf der umfassenderen Cybersicherheitsstrategie der EU auf.
Cointelegraph hat sich an die Europäische Kommission gewandt, um weitere Einzelheiten zu den Cybersicherheitsmaßnahmen zu erhalten.
Verwandt: Deutsches Finanzministerium schlägt eine Kryptosteuer von 25 % ab 2028 vor: Bericht
Geldbußen könnten 17 Millionen US-Dollar erreichen
Unternehmen, die die Cybersicherheitsmaßnahmen gemäß den Artikeln 13 und 14 nicht einhalten, können laut dem Sanktionsabschnitt des endgültigen Entwurfs mit einer Verwaltungsstrafe von bis zu 15 Millionen Euro (17,3 Millionen US-Dollar) oder 2,5 % des weltweiten Jahresumsatzes belegt werden – je nachdem, welcher Betrag höher ist.
Die Bereitstellung falscher, unvollständiger oder irreführender Informationen kann für Unternehmen ebenfalls eine Verwaltungsstrafe von bis zu 5 Millionen Euro nach sich ziehen.
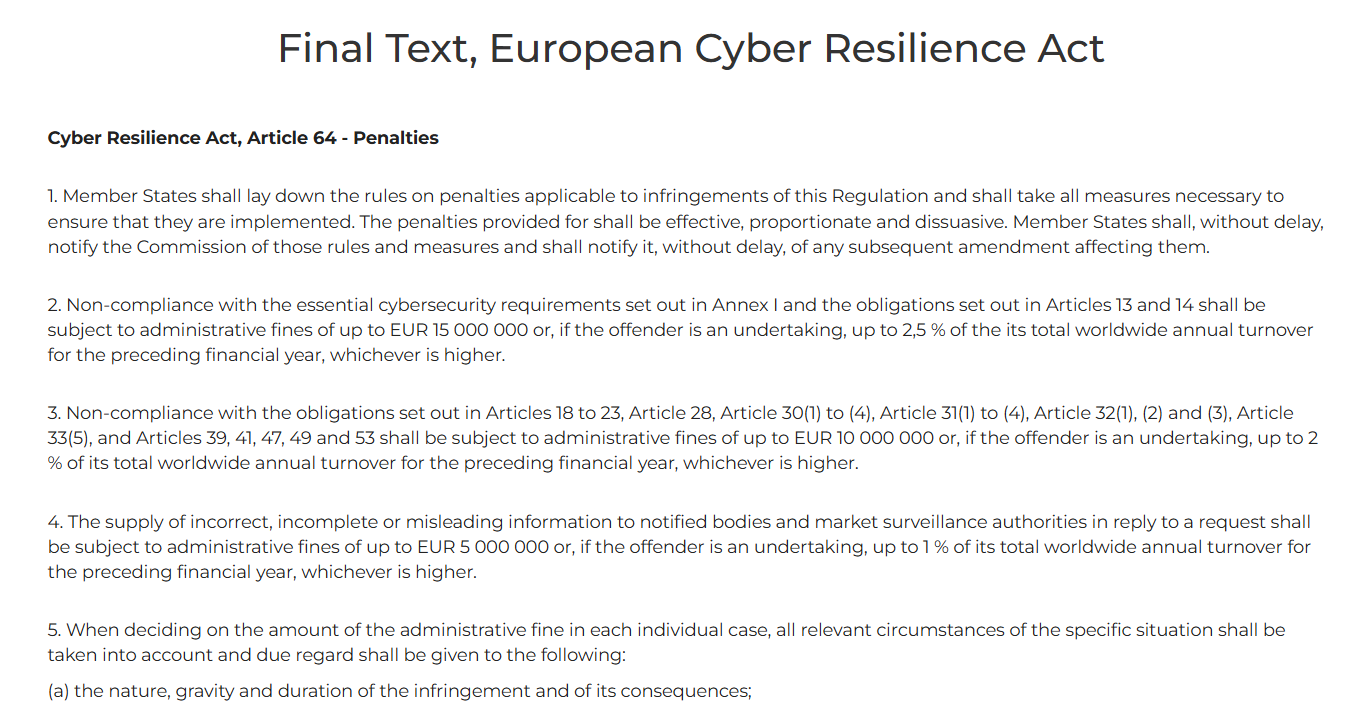
Auszug aus dem finalen Text des Europäischen Gesetzes über die Cyberresilienz. Quelle: European-Cyber-Resilience-Act.com
Die Maßnahme wurde wenige Wochen bekannt gegeben, nachdem zwei beliebte Anbieter von Hardware-Wallets Datenschutzverletzungen offengelegt hatten, die zu Phishing- oder Social-Engineering-Versuchen führen könnten.
Am 4. September gab der Hardware-Wallet-Anbieter Trezor bekannt, dass weitere 67.000 Kunden in den USA durch die Datenschutzverletzung bei seinem Versanddienstleister ShipMonk gefährdet waren – mehr als die ursprünglich geschätzten 14.000 Nutzer.
Am Mittwoch warnten Trezor und BitBox die Nutzer vor Phishing-E-Mails, die als dringende Sicherheitsmitteilungen getarnt waren, nachdem mutmaßliche Angriffe auf E-Mail-Dienste von Drittanbietern festgestellt worden waren.
Im Juni warnte das Layer-1-Blockchain-Netzwerk Zilliqa, dass eine Schwachstelle in der Zilliqa-Ledger-App es Angreifern ermöglichen könnte, mithilfe öffentlich verfügbarer Onchain-Daten die privaten Schlüssel der Nutzer wiederherzustellen.
Cointelegraph hat die Wallet-Hersteller Trezor und Ledger um eine Stellungnahme dazu gebeten, wie Wallet-Anbieter die neuen Meldeanforderungen erfüllen würden.
Magazin: Wie Hongkong tokenisierte Anleihen in eine echte Marktinfrastruktur verwandelt
Cointelegraph verpflichtet sich zu unabhängigem und transparentem Journalismus. Dieser Nachrichtenartikel wird gemäß der Redaktionsrichtlinie von Cointelegraph erstellt und zielt darauf ab, genaue und zeitnahe Informationen bereitzustellen. Leser werden dazu ermutigt, Informationen eigenständig zu überprüfen. Lesen Sie unsere Redaktionsrichtlinie https://cointelegraph.de/editorial-policy
Mehr zu diesem Thema