 Geschrieben von Nate KostarAutorÜberprüft von Robert LakinRedakteur
ETH-Wallet-Exploit geht nach hinten los, da MEV-Bot 7,7 Mio. US-Dollar abfängt und Kelp die Adresse einfriert
Die aktuellsten NachrichtenVeröffentlicht15. Sept. 2026
Ein als „Yoink“ bekannter MEV-Bot führte einen Angreifer aus, der versuchte, ein benutzerdefiniertes Safe-Modul auszunutzen, und fing das gestohlene rsETH ab, bevor Kelp die empfangende Adresse vorübergehend einfror.

Ein Angreifer nutzte ein mit einer Ethereum-Safe-Wallet verbundenes benutzerdefiniertes Modul aus, um etwa 7,7 Millionen US-Dollar in rsETH abzuschöpfen, doch die Gelder wurden von einem MEV-Bot abgefangen.
Nach Angaben des Blockchain-Sicherheitsunternehmens Blockaid nutzte der Angreifer einen öffentlichen Keeper-Multicall, um ein benutzerdefiniertes Uniswap-v4-Liquiditätsmodul in einen vom Angreifer erstellten Hook-Pool zu leiten, wo aEthrsETH in rsETH umgewandelt wurde.
Blockaid identifizierte die betroffene Wallet als Safe eines nicht identifizierten Nutzers und erklärte, dass zum Zeitpunkt seines ersten Berichts etwa 7,73 Millionen US-Dollar in rsETH verloren gewesen seien.
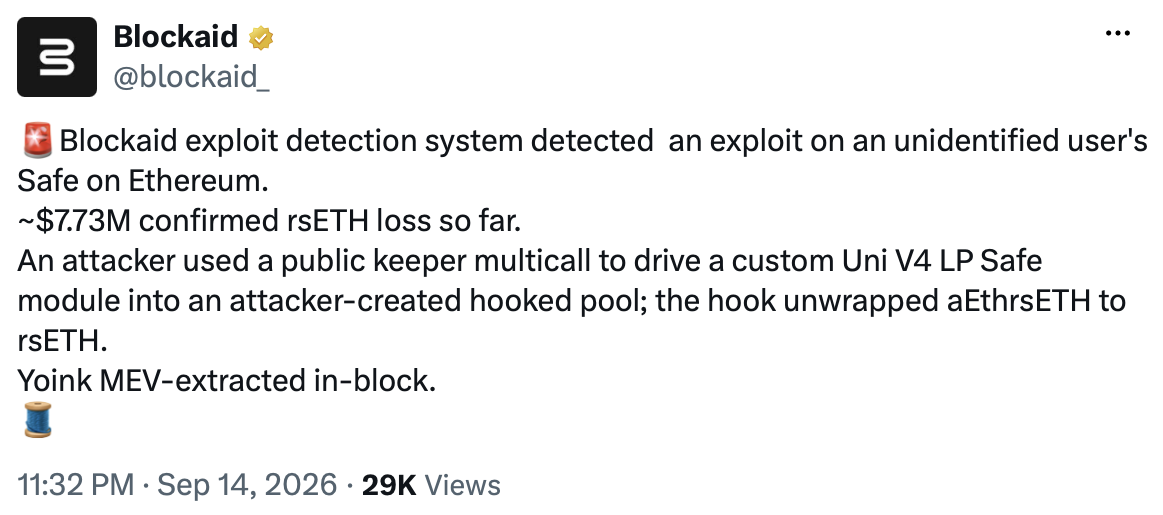
Quelle: Blockaid
Der Angriff wurde anschließend von einem als Yoink bekannten MEV-Bot vorweggenommen, einem automatisierten Programm, das Blockchain-Transaktionen auf profitable Gelegenheiten überwacht. Der Bot fing das rsETH ab, bevor der ursprüngliche Exploiter die Kontrolle über die Gelder übernehmen konnte, während Daten von Etherscan zeigen, dass Yoink in derselben Transaktion etwa 18,93 ETH im Wert von rund 46.000 US-Dollar an eine als Block-Builder gekennzeichnete Adresse übertrug.
Kelp, das Protokoll hinter rsETH, versetzte die Adresse, die die Gelder erhalten hatte, anschließend in eine 24-stündige Sperre, wodurch eine Übertragung der Token vorübergehend verhindert wurde. „Dies ist ausschließlich eine vorsorgliche Maßnahme auf Wallet-Ebene“, sagte Kelp. „Die Kelp-Contracts sind sicher, rsETH bleibt vollständig gedeckt.“
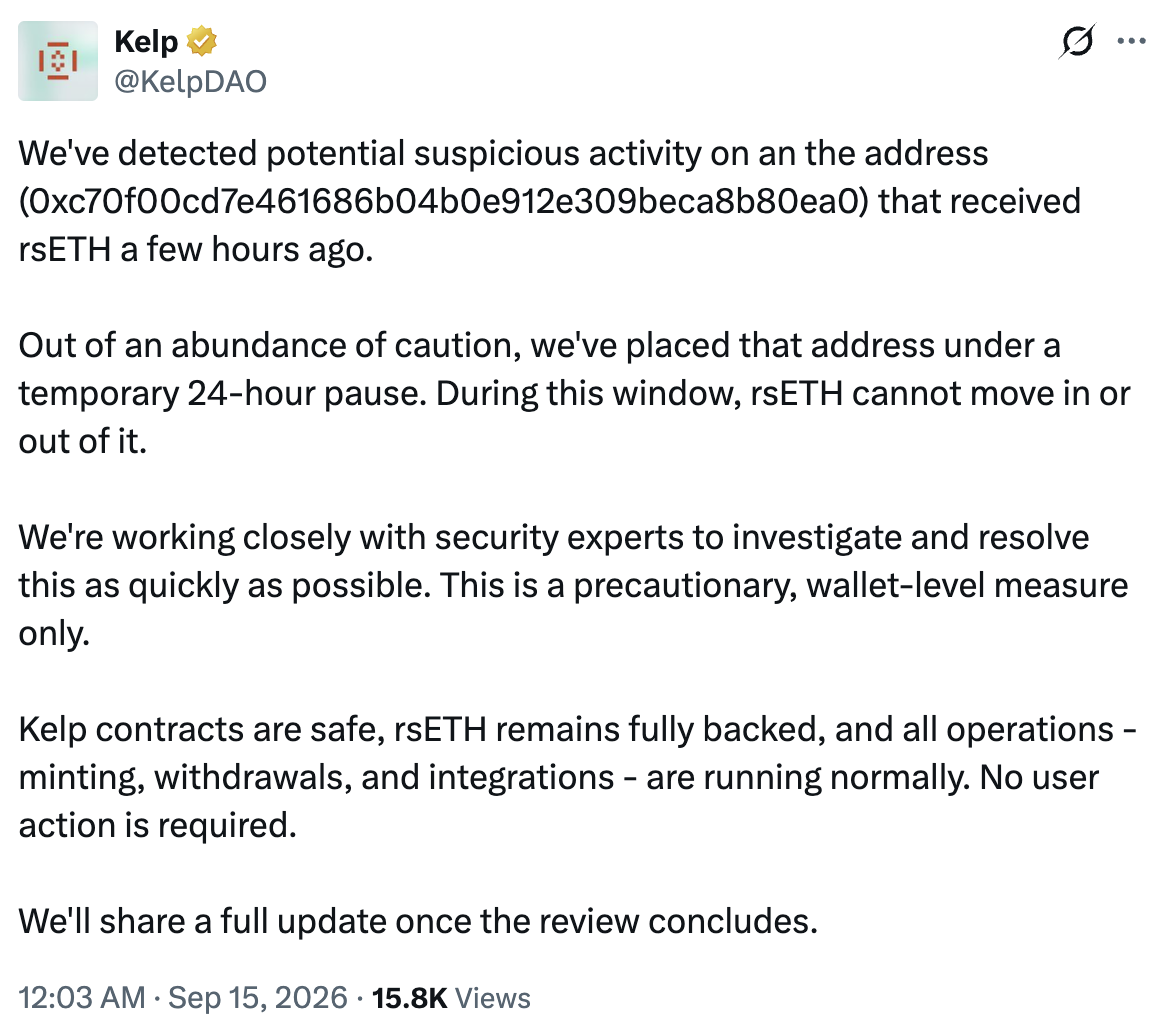
Quelle: KelpDAO
Das Protokoll erklärte, dass Minting, Abhebungen und Integrationen normal fortgesetzt würden, während es gemeinsam mit Sicherheitsexperten den Vorfall untersuchte. Der offenbar genutzte Angriffsvektor betraf das mit dem Safe des Opfers verbundene benutzerdefinierte Modul, während Kelp erklärte, die eigenen Contracts seien nicht betroffen.
Cointelegraph wandte sich für einen weiteren Kommentar an Blockaid und Kelp, hatte bis zur Veröffentlichung jedoch keine Antwort erhalten.
Magazin: Warum bitten die größten KI-Unternehmen plötzlich darum, langsamer zu machen?
Cointelegraph verpflichtet sich zu unabhängigem und transparentem Journalismus. Dieser Nachrichtenartikel wird gemäß der Redaktionsrichtlinie von Cointelegraph erstellt und zielt darauf ab, genaue und zeitnahe Informationen bereitzustellen. Leser werden dazu ermutigt, Informationen eigenständig zu überprüfen. Lesen Sie unsere Redaktionsrichtlinie https://cointelegraph.de/editorial-policy
Mehr zu diesem Thema