
 Geschrieben von Zoltan VardaiAutorÜberprüft von Bryan O'SheaRedakteur
Google sagt, dass Hacker KI-Agenten nutzen, um Software-Schwachstellen zu finden und auszunutzen
Die aktuellsten NachrichtenVeröffentlicht17. Nov. 2026
Google zufolge nutzen Angreifer KI-Agenten, um Software-Schwachstellen automatisch zu finden und auszunutzen, wodurch Organisationen weniger Zeit für das Einspielen von Patches haben.
Die Google Threat Intelligence Group (GTIG) teilte mit, erstmals Angreifer identifiziert zu haben, die Frameworks für große KI-Sprachmodelle (LLMs) einsetzen, um die Suche nach und das Ausnutzen von Software-Schwachstellen ohne schrittweise menschliche Anleitung zu automatisieren.
In einem am Montag veröffentlichten Bericht beschrieben die Forscher ein Tool, das auf einem offengelegten Staging-Server gefunden wurde und Softwareversionen verglich, potenzielle Schwachstellen identifizierte sowie Exploit-Code generierte und ausführte.
„Im vergangenen Quartal identifizierte die GTIG erstmals Bedrohungsakteure, die LLM-Frameworks nutzten, um die Suche nach Schwachstellen und deren Ausnutzung vollständig zu automatisieren, ohne dass ein Mensch eingreifen musste“, erklärten die Forscher.
Die GTIG identifizierte einen offengelegten Staging-Server, auf dem ein Multi-Agenten-Framework zur Erforschung und Bewaffnung von Schwachstellen gehostet wurde. Dieses war darauf ausgelegt, kontinuierliche Differenzanalysen durchzuführen, bei denen der Code vor und nach der Ankündigung von Patches für beliebte Webanwendungen verglichen wurde. Das Modell entdeckte Software-Schwachstellen und nutzte sie autonom aus.
Google warnte, dass diese automatisierten Abläufe Organisationen weniger Zeit lassen, Sicherheitspatches einzuspielen, bevor Angreifer Wege entwickeln, anfällige Systeme auszunutzen.
In ihrem Bericht vom September erklärte die GTIG, sie habe „noch nicht beobachtet, dass Bedrohungsakteure vollständig autonome Pipelines gegen Ziele in freier Wildbahn einsetzen“.
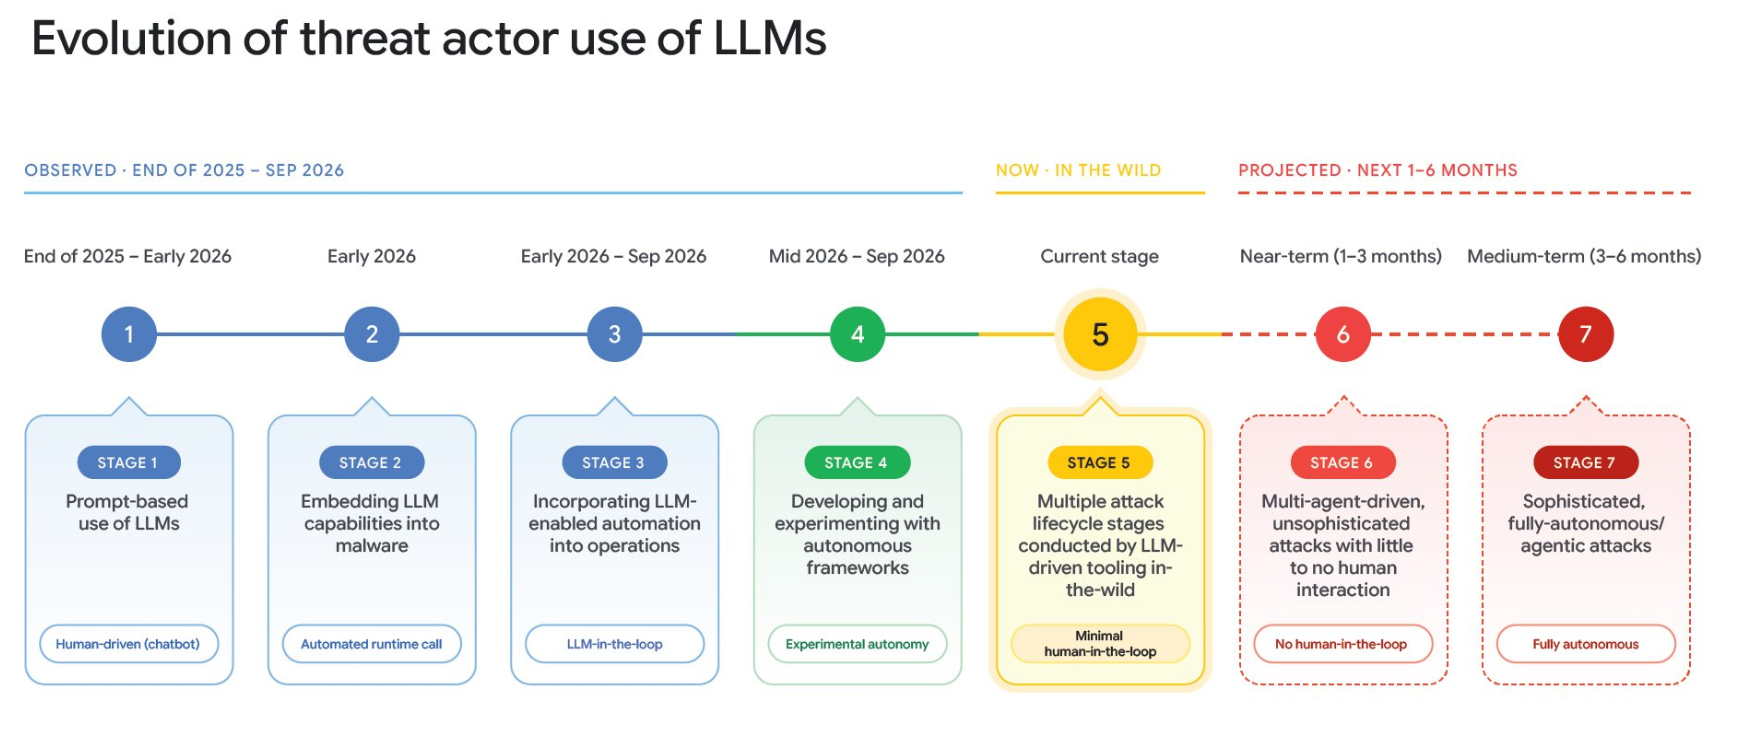
Entwicklung von Bedrohungsakteuren, die LLMs für Exploits einsetzen. Quelle: Google
KI-Agenten verkürzen die Zeitfenster für das Einspielen von Patches
Angreifer nutzen Frameworks für KI-Agenten, um das Reverse Engineering von Patches mittels differenzieller Analyse zu automatisieren und N-Day-Schwachstellen – öffentlich bekannte Sicherheitslücken – zu weaponisieren.
Der Bericht warnte, dass LLMs es Angreifern ermöglichen, „Exploitation-Pipelines gegen aus dem Internet erreichbare Server ohne menschliches Eingreifen zu skalieren.“
Laut Google hat sich die Zahl der Offenlegungen von Schwachstellen zwischen Januar und August mehr als verdoppelt. Die Zahl der ausgenutzten Zero-Day-Schwachstellen lag 2025 im Durchschnitt bei acht pro Monat und von Januar bis August 2026 bei 11 pro Monat; im August erreichte sie 22.
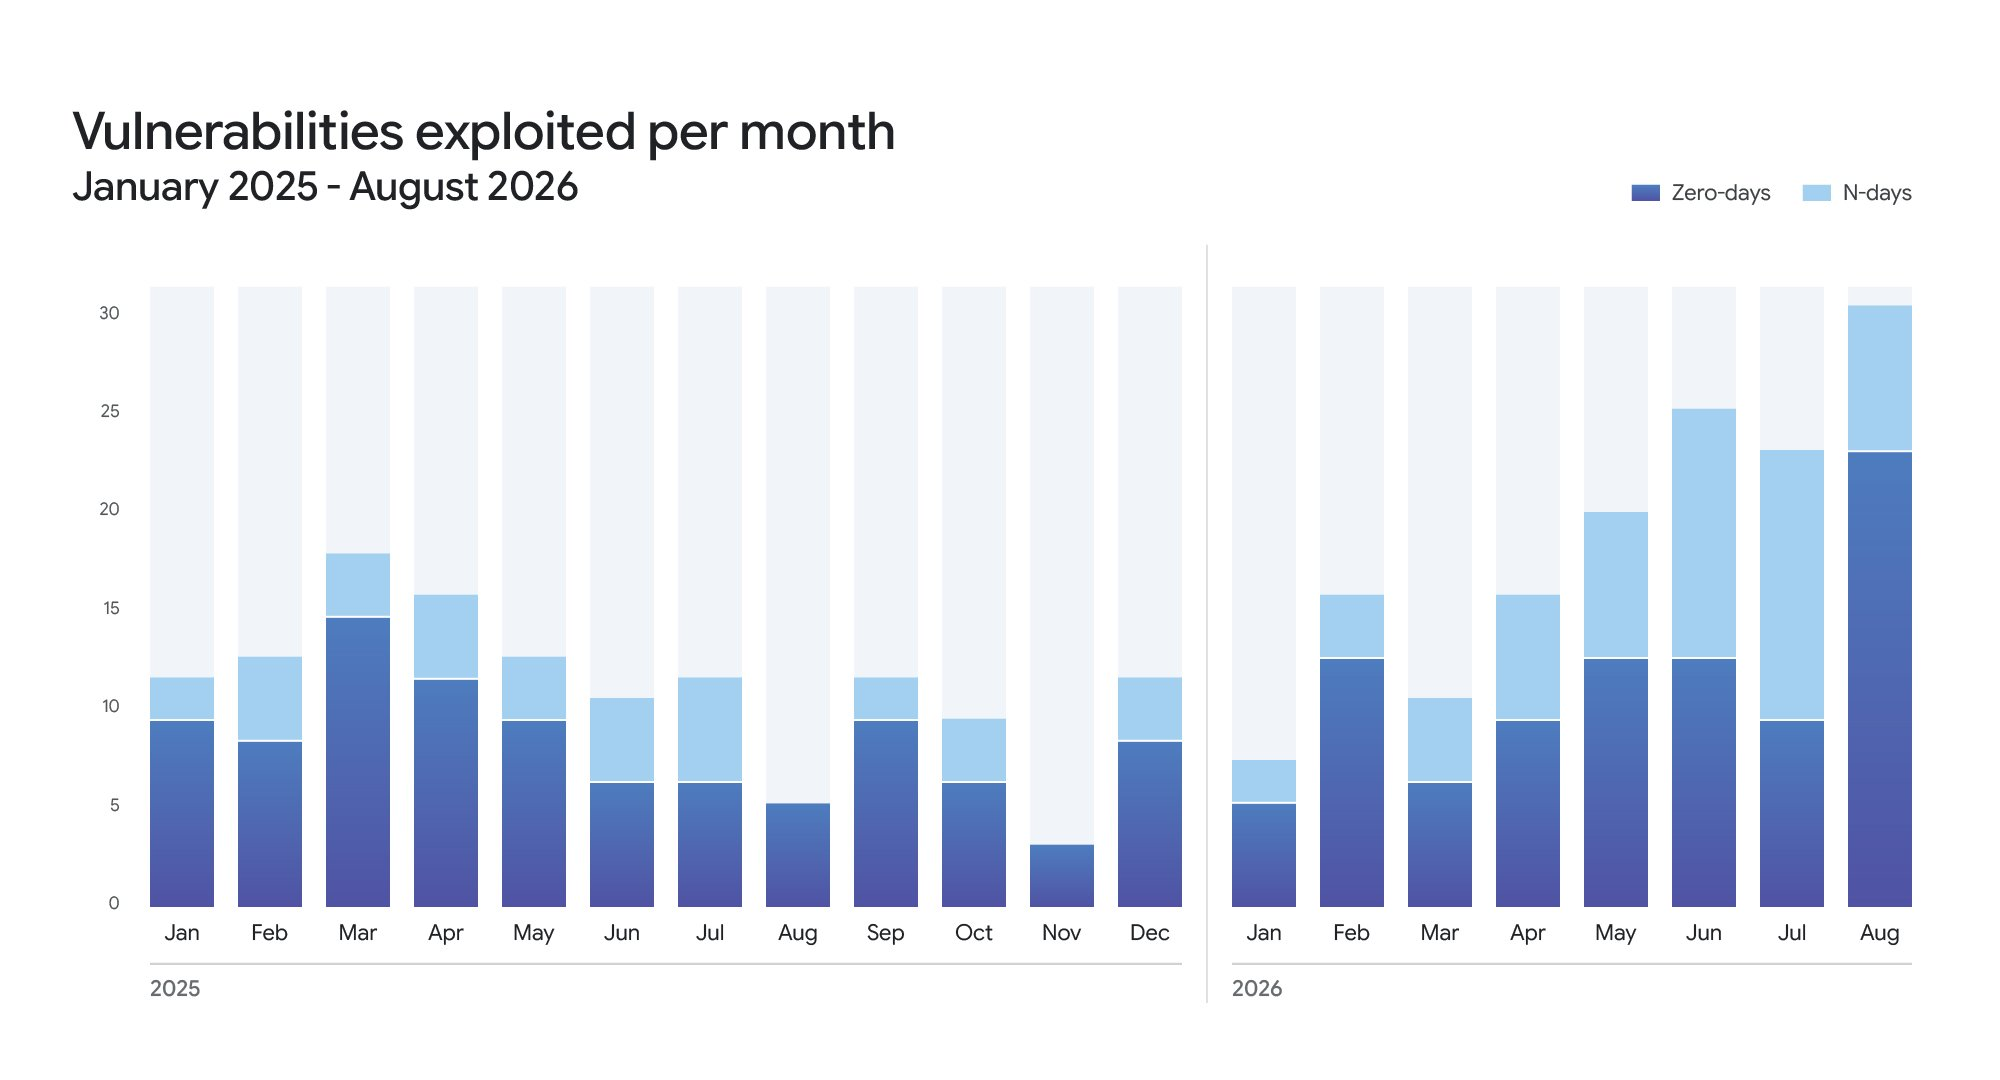
Anzahl der ausgenutzten Schwachstellen, aufgeschlüsselt nach N-Day- und Zero-Day-Schwachstellen, Januar 2025 bis August 2026. Quelle: Google
Diese automatisierten Workflows beschleunigen auch die Fähigkeit von Angreifern, vom Erstzugriff bis zum Erlangen von Domänenadministratorrechten voranzukommen. Der Bericht verwies auf eine PaperCut-Kampagne vom August 2026, bei der Angreifer innerhalb von Minuten diese Kontrollebene erreichten, so das Cybersicherheitsunternehmen GreyNoise.
Cloudflare meldete ebenfalls im Oktober Versuche, die PHP-Schwachstellen gegen seine Kunden auszunutzen. GTIG erklärte, dass die beiden PHP-Schwachstellen, die Gegenstand der Ausnutzungsversuche waren, durch LLM-Analysen entdeckt wurden, da vor dem Patch vom 21. Oktober veröffentlichte technische Informationen Forschern und Angreifern ermöglichten, die Schwachstellen zu untersuchen und Exploits zu versuchen, so der Bericht.
Auch das KI-Unternehmen Anthropic warnte in einem im September veröffentlichten Bericht, dass sich KI-gestützte Angriffe zu Multi-Agenten-Operationen entwickelt haben, die den Großteil des Cyberangriffszyklus von der Entdeckung bis zur Ausnutzung und zum Datendiebstahl automatisieren.
Anthropic beschrieb Bedrohungsakteure, die „Kampagnen gegen mehrere Opfer mit agentischer KI durchführen, wofür zuvor Teams von Operatoren erforderlich gewesen wären“.
Magazin: Wie aus einer „Falsche-Nummer“-Nachricht ein Krypto-Betrug über 3,4 Millionen US-Dollar wurde
Cointelegraph verpflichtet sich zu unabhängigem und transparentem Journalismus. Dieser Nachrichtenartikel wird gemäß der Redaktionsrichtlinie von Cointelegraph erstellt und zielt darauf ab, genaue und zeitnahe Informationen bereitzustellen. Leser werden dazu ermutigt, Informationen eigenständig zu überprüfen. Lesen Sie unsere Redaktionsrichtlinie https://cointelegraph.de/editorial-policy
Mehr zu diesem Thema