
 Geschrieben von Nate KostarAutorÜberprüft von Bryan O'SheaRedakteur
Safe-Wallet verliert Berichten zufolge 6,5 Mio. US-Dollar – Zodiac vermutet kompromittierten Schlüssel
Die aktuellsten NachrichtenVeröffentlicht16. Nov. 2026
Der Mitgründer von Zodiac sagte, ein wahrscheinlich kompromittierter Schlüssel und zu weitreichende Wallet-Einstellungen hätten den Diebstahl ermöglicht, nicht ein Fehler in den Smart Contracts.
Ein Safe-Wallet hat am Montag Berichten zufolge etwa 6,45 Mio. US-Dollar in Kryptowährungen verloren. Der Mitgründer von Zodiac verwies dabei auf einen wahrscheinlich kompromittierten Schlüssel und die Berechtigungseinstellungen des Wallets und nicht auf einen Fehler in den Zodiac-Verträgen.
Das Blockchain-Sicherheitsunternehmen PeckShield berichtete über den mutmaßlichen Diebstahl und berief sich dabei auf den Onchain-Ermittler Specter. Von Cointelegraph geprüfte Aufzeichnungen der Ethereum-Blockchain zeigen, dass bei einer einzigen Transaktion am Montag etwa 4,39 Millionen USDC (USDC) und 1,72 Millionen syrupUSDC-Token aus dem Wallet transferiert wurden.
Johannes Moormann, Mitgründer von Zodiac, sagte gegenüber Cointelegraph, sein Team habe die Transaktion geprüft und bestätigt, dass sie über den Zodiac Roles Modifier des Wallets lief. Dieser habe die Übertragung mit der konfigurierten Berechtigungsrichtlinie abgeglichen und sie erlaubt. „Es gibt keine Schwachstelle im Modul. Die Verträge haben korrekt funktioniert. Die Transaktion stammte vom Schlüssel eines langjährigen Rollenmitglieds, der höchstwahrscheinlich kompromittiert wurde“, sagte er.
Moormann fügte hinzu, dass die benutzerdefinierte Berechtigungsrichtlinie des Wallets die Transaktion fast sicher unbeabsichtigt erlaubte. Er sagte, die Betreiber des Wallets hätten dessen Schlüssel und Berechtigungen kontrolliert und Zodiac habe weder Zugriff darauf noch sei das Unternehmen an der Einrichtung beteiligt gewesen. Zodiac stand nicht mit dem betroffenen Team in Kontakt.
Specter wies zunächst auf das Zodiac-Roles-Modul als Bestandteil des mutmaßlichen Angriffs hin. PeckShield sagte außerdem, der Angreifer habe etwa 813.000 US-Dollar für den Kauf von Monero-gebundenen Token auf Hyperliquid verwendet.
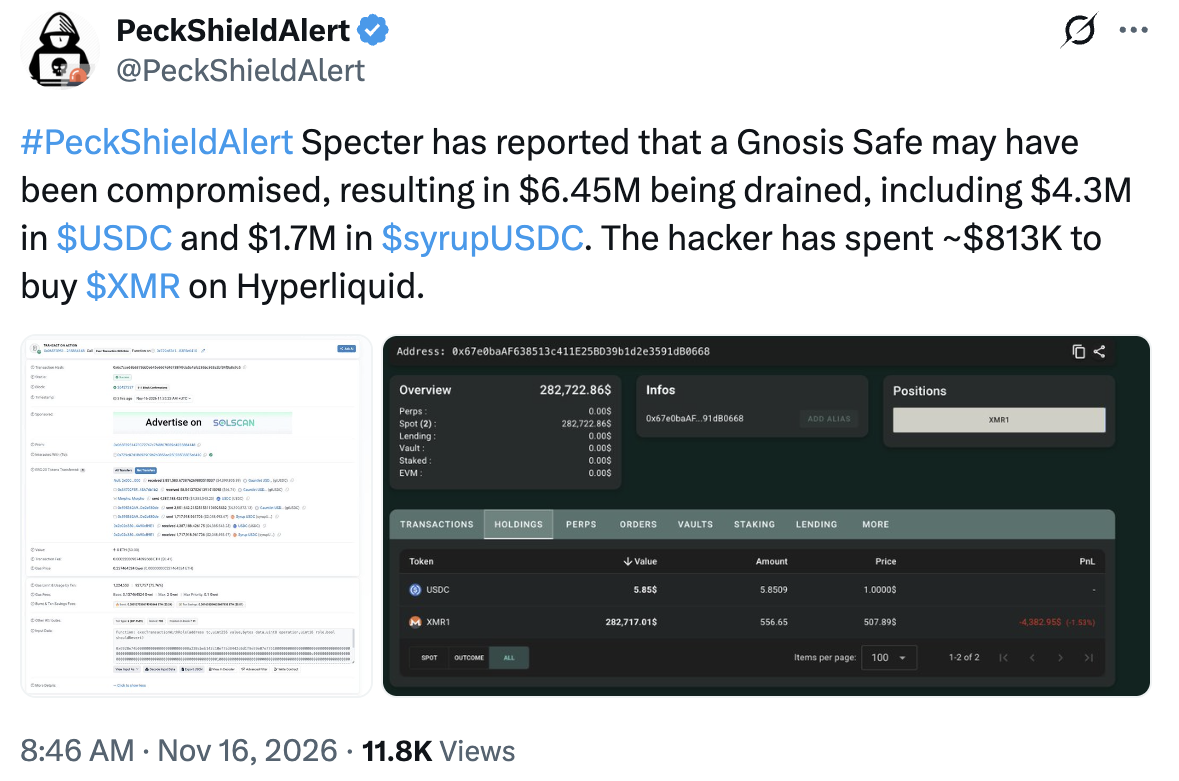
Quelle: PeckShieldAlert
Das Zodiac-Roles-Modul ermöglicht es Safe-Nutzern, Berechtigungen für bestimmte Transaktionen zuzuweisen. Moormann sagte, der Vorfall deute nicht auf eine Schwachstelle hin, die andere Wallets betrifft, die das Modul verwenden.
Die Identität des Wallet-Eigentümers wurde nicht festgestellt. Cointelegraph kontaktierte Safe und die Gnosis Guild mit der Bitte um Stellungnahme, hatte bis zur Veröffentlichung jedoch keine Antwort erhalten.
Verwandt: DOJ will 1,2 Mrd. US-Dollar aus Binance-Hack beschlagnahmen und FaceStealer-Betrug unterbinden
Bitquery weist auf ähnliche Geldströme hin
Das Blockchain-Analyseunternehmen Bitquery verfolgte die Gelder aus dem Safe-Wallet über mehrere Adressen bis zu Hyperliquid zurück, wo fünf Konten etwa 1 Mio. US-Dollar in XMR1-Token kauften.
Das Unternehmen stellte Ähnlichkeiten mit Geldbewegungen nach dem Lighter-Vorfall vom Montag fest, darunter eine Übertragung von 160 Ether (ETH) und Käufe von XMR1.
Bitquery sagte jedoch, es habe keine Übertragungen gefunden, die die beiden Wallet-Gruppen miteinander verbinden, und könne nicht feststellen, ob derselbe Akteur beteiligt war.
Magazin: Banken verbieten KI-Agenten wegen Sicherheits- und Wettbewerbsbedenken
Cointelegraph verpflichtet sich zu unabhängigem und transparentem Journalismus. Dieser Nachrichtenartikel wird gemäß der Redaktionsrichtlinie von Cointelegraph erstellt und zielt darauf ab, genaue und zeitnahe Informationen bereitzustellen. Leser werden dazu ermutigt, Informationen eigenständig zu überprüfen. Lesen Sie unsere Redaktionsrichtlinie https://cointelegraph.de/editorial-policy
Mehr zu diesem Thema