 Geschrieben von Nate KostarAutorÜberprüft von Ana Paula PereiraRedakteur
Across Protocol warnt Nutzer, die App angesichts von Berichten über geleerte Wallets zu meiden
Die aktuellsten NachrichtenVeröffentlicht10. Nov. 2026
Das Protokoll untersucht einen möglichen Sicherheitsvorfall, der seine Domain betrifft, während mehrere Nutzer nach Interaktionen mit der Plattform den Verlust von Geldern gemeldet haben.
Das Crosschain-Bridging-Protokoll Across, das Nutzern die Übertragung digitaler Vermögenswerte zwischen Ethereum und anderen Blockchain-Netzwerken ermöglicht, warnte die Nutzer am Dienstag davor, auf seine App zuzugreifen oder ihre Wallets zu verbinden, während es einen möglichen Sicherheitsvorfall untersucht.
In einem X-Post vom Dienstag riet Across den Nutzern bis auf Weiteres davon ab, Transaktionen oder Genehmigungen zu signieren, ohne die Art des Vorfalls oder ob seine Website kompromittiert worden war zu spezifizieren.
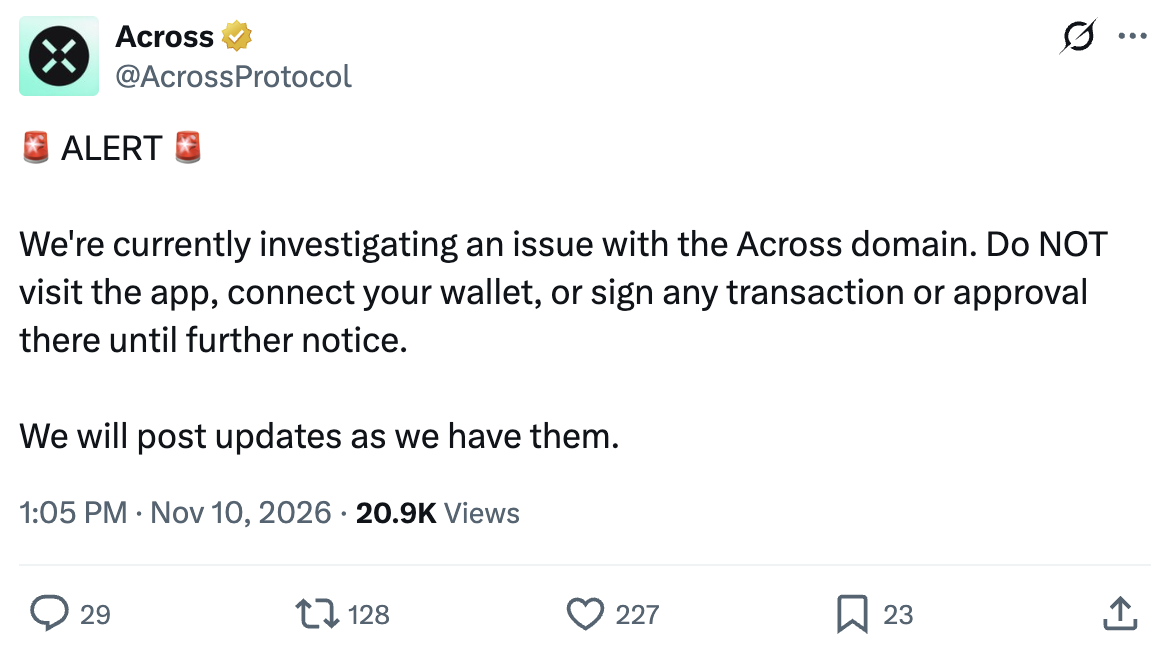
Quelle: Across Protocol
Auf X behauptete ein Nutzer, 9.000 USDC verloren zu haben, während ein anderer meldete, 7.053 USDT0 in sieben Transaktionen auf der Plasma-Blockchain verloren zu haben.
Ein dritter Nutzer sagte, seine Wallet sei geleert worden, nachdem er die Bridge mehrmals genutzt hatte, und behauptete, die Website sei kompromittiert worden. Across bat die Nutzer um Transaktionsdetails, um ihre Berichte zu untersuchen.
Cointelegraph konnte die Berichte nicht unabhängig überprüfen. Across Protocol reagierte nicht sofort auf die Anfrage von Cointelegraph nach weiteren Details.
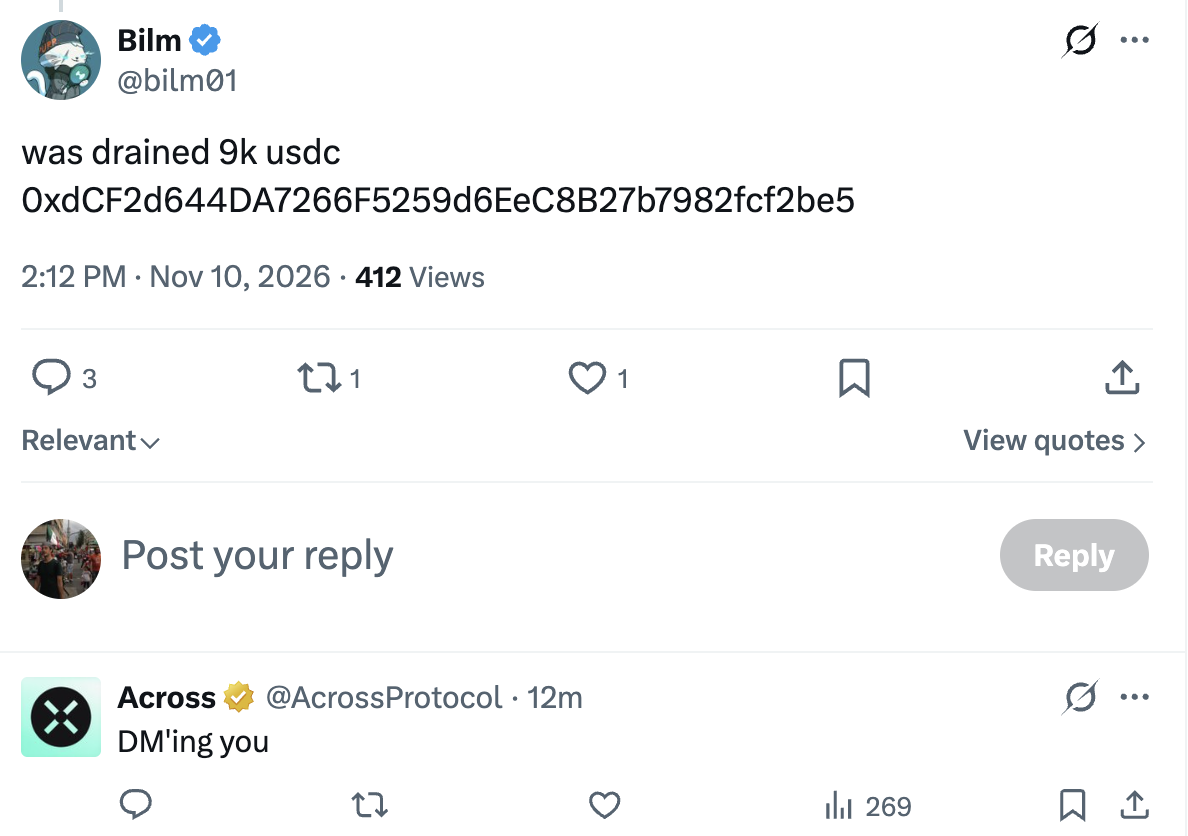
Across Protocol reagiert auf die Meldung eines Nutzers über den Verlust von 9.000 USDC. Quelle: X-Nutzer bilm01
NEAR AI legt separaten Sicherheitsverstoß offen
In einem separaten Sicherheitsvorfall gab NEAR AI am Montag bekannt, dass Angreifer eine Schwachstelle in seiner KI-Infrastruktur ausgenutzt hatten, wodurch Kontodaten von etwa 100 Nutzern und Daten von 18 KI-Agenten offengelegt wurden.
Laut einem am 9. November veröffentlichten Vorfallsbericht nutzten Angreifer eine Schwachstelle zur Remote-Code-Ausführung in SGLang, einer quelloffenen KI-Inferenz-Engine, aus, um Zugriff auf einen internen Server und weitere Infrastruktur zu erlangen. Zu den kompromittierten Daten gehörten Nutzernamen, E-Mail-Adressen, Chatverläufe der Agenten, Einstellungen und Protokolle; bei zwei Kunden wurden zudem API-Schlüssel offengelegt.
NEAR AI erklärte, Angreifer könnten außerdem Anfragen beobachtet haben, die auf dem kompromittierten Server verarbeitet wurden, darunter auch solche im vertraulichen Modus. Das Unternehmen erklärte, es habe die Schwachstelle behoben, offengelegte Zugangsdaten widerrufen und den Zugriff auf seine Cloud-Dienste wiederhergestellt.
Cointelegraph verpflichtet sich zu unabhängigem und transparentem Journalismus. Dieser Nachrichtenartikel wird gemäß der Redaktionsrichtlinie von Cointelegraph erstellt und zielt darauf ab, genaue und zeitnahe Informationen bereitzustellen. Leser werden dazu ermutigt, Informationen eigenständig zu überprüfen. Lesen Sie unsere Redaktionsrichtlinie https://cointelegraph.de/editorial-policy
Mehr zu diesem Thema