Core Lightning warnt, dass Angreifer ungepatchte Nodes ins Visier nehmen
Die aktuellsten NachrichtenVeröffentlicht2. Okt. 2026
Betreiber von Nodes mit Version 26.06.7 oder älter wurden aufgefordert, sofort ein Upgrade durchzuführen.
Das Team hinter Core Lightning, einer Open-Source-Node-Software für das Bitcoin-Lightning-Netzwerk, hat Betreiber älterer Versionen nach Berichten über Angreifer, die ungepatchte Nodes ins Visier nehmen, zu einem sofortigen Upgrade aufgefordert.
„Dringendes Sicherheitsupdate: Wenn Sie Version 26.06.7 oder älter verwenden, führen Sie bitte so bald wie möglich ein Upgrade auf die neueste Version durch“, sagte das Team am Freitag.
Core Lightning machte keine Angaben dazu, auf welche Schwachstellen die Angreifer abzielten oder welche potenziellen Auswirkungen dies haben könnte. Cointelegraph wandte sich für eine Stellungnahme an Core Lightning.
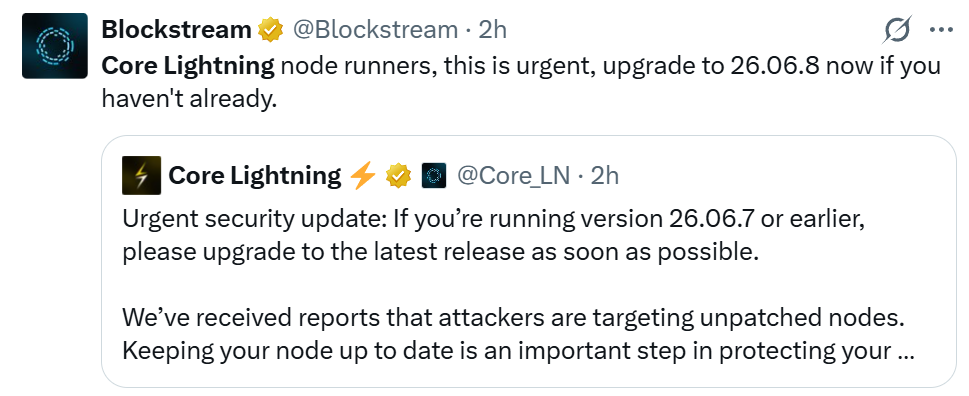
Quelle: Blockstream
Am 16. September erklärte Core Lightning, dass das Unternehmen Berichte über ein potenzielles Problem untersuche, das experimentelle Funktionen in Core Lightning betreffe und Nutzervermögen beeinträchtigen könnte. Rund sechs Tage später veröffentlichte das Unternehmen daraufhin Version 26.06.8.
Das Update vom 22. September enthielt neben Fehlerbehebungen auch Patches für „Schwachstellen, die von mehreren Quellen verantwortungsvoll gemeldet wurden“. In den Versionshinweisen werden das Bitcoin Red Team und zwölf weitere namentlich genannte Einzelpersonen und Gruppen sowie anonyme Meldende genannt.
Einige der Behebungen betrafen laut Changelog Fehler, die die Nodes von Absendern zum Absturz bringen konnten, Anfragen, die den Speicher in der REST-Schnittstelle erschöpfen konnten, sowie einen Fehler beim Schließen von Channels, durch den Nutzer aufgrund einer Strafe Gelder verlieren konnten.
Allerdings hielt die Veröffentlichung einige Tests bewusst zurück, um es Angreifern zu erschweren, Schwachstellen zurückzuentwickeln und auszunutzen, während die Betreiber ein Upgrade durchführten.
Im August erklärte Core Lightning, nach der Bewertung einer großen Zahl von KI-generierten Meldungen zu Common Vulnerabilities and Exposures (CVE) in den vergangenen Wochen an einer koordinierten Behebung zu arbeiten.
Zwei Tage später veröffentlichte das Unternehmen Version 26.06.7, um die bestätigten Schwachstellen zu beheben.
Verwandt: Core Lightning bestätigt mehrere Schwachstellen und bereitet Sicherheitsupdate vor
Cointelegraph verpflichtet sich zu unabhängigem und transparentem Journalismus. Dieser Nachrichtenartikel wird gemäß der Redaktionsrichtlinie von Cointelegraph erstellt und zielt darauf ab, genaue und zeitnahe Informationen bereitzustellen. Leser werden dazu ermutigt, Informationen eigenständig zu überprüfen. Lesen Sie unsere Redaktionsrichtlinie https://cointelegraph.de/editorial-policy
Mehr zu diesem Thema