 Geschrieben von Nate KostarAutorÜberprüft von Ana Paula PereiraRedakteur
Binance und Deribit widerrufen API-Schlüssel von SignalPlus nach Angriff über gefälschte Teams-Einladung
Die aktuellsten NachrichtenVeröffentlicht5. Nov. 2026
SignalPlus erklärte, Angreifer hätten den Computer eines Ingenieurs kompromittiert. Der Angriff führte zu Verlusten von weniger als 82.000 US-Dollar, die die Kryptohandelsplattform vollständig erstatten will.

Die Börsen Binance und Deribit erklärten am Donnerstag, sie hätten mit der Kryptoderivate-Handelsplattform SignalPlus verbundene API-Schlüssel vorsorglich nach einer Sicherheitsverletzung widerrufen. Beide Börsen erklärten, ihre eigenen Systeme seien nicht betroffen gewesen. Deribit warnte jedoch, dass Handel, Überwachung und Automatisierung über SignalPlus für seine Kunden nicht mehr funktionierten.
Binance-Mitgründerin Yi He forderte außerdem Drittplattformen, die in die Börse integriert sind, auf, ihre Sicherheitskontrollen zu überprüfen und auf verdächtige Aktivitäten zu achten. Sie warnte, dass sich die Bedrohung über ein einzelnes Unternehmen hinaus erstrecke.
SignalPlus stellt Handelsinfrastruktur für Kryptoderivate, insbesondere Optionen, bereit. Professionelle und institutionelle Händler können damit Positionen über mehrere Börsen hinweg über eine einzige Plattform verwalten.
Nach Angaben des Unternehmens auf X ging der Angriff von einem kompromittierten Telegram-Konto eines Ansprechpartners bei einem Technologieanbieter aus. Der Angreifer gab sich als dieser Ansprechpartner aus und schickte einem SignalPlus-Ingenieur eine gefälschte Einladung zu einer Microsoft-Teams-Besprechung, wodurch der Computer des Mitarbeiters kompromittiert wurde.
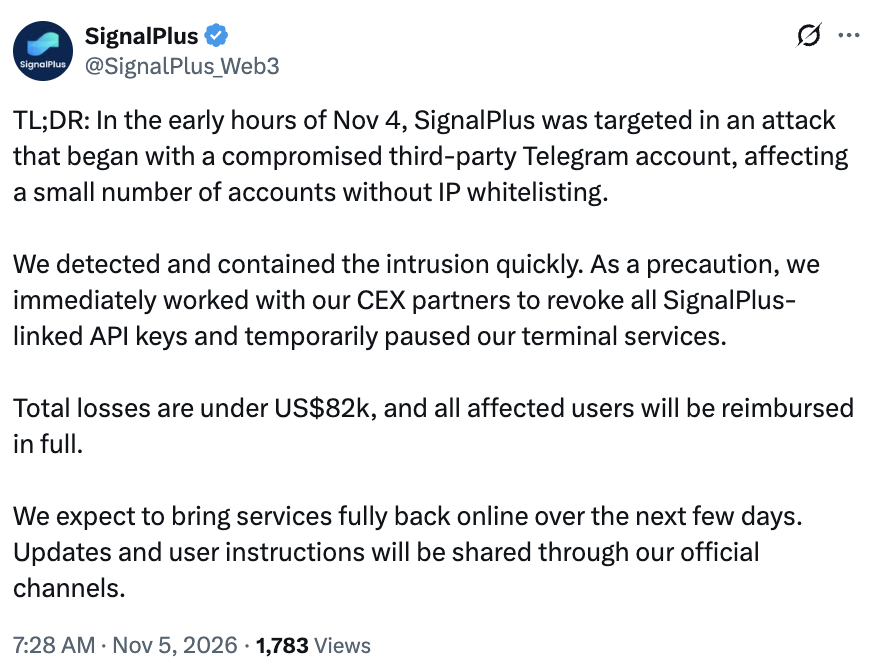
Quelle: SignalPlus
Der Angreifer blieb auf dem kompromittierten Computer zunächst unentdeckt, bevor er am frühen Mittwoch die Zugriffsrechte des Ingenieurs nutzte, um das interne Netzwerk von SignalPlus anzugreifen, teilte das Unternehmen mit.
SignalPlus erklärte, es habe das Eindringen erkannt und eingedämmt. Die Gesamtverluste hätten weniger als 82.000 US-Dollar betragen, und das Unternehmen habe damit begonnen, betroffene Nutzer vollständig zu entschädigen. SignalPlus setzte seine Dienste vorübergehend aus und erwartet, den Betrieb in den nächsten Tagen wieder aufzunehmen, nachdem Sicherheitsüberprüfungen abgeschlossen und Patches eingespielt wurden.
SignalPlus räumte außerdem ein, dass es für den Zugriff auf Exchange-APIs keine IP-Whitelist vorgeschrieben hatte. „Wir übernehmen die Verantwortung für dieses Versäumnis“, erklärte das Unternehmen und fügte hinzu, es werde die Anforderungen für den API-Zugriff verschärfen und die internen Sicherheitskontrollen stärken. IP-Whitelisting ist eine Sicherheitsmaßnahme, die den API-Zugriff auf eine vordefinierte Liste genehmigter Internetadressen beschränkt.
Verwandt: BitMart-Gründer erklärt, das Sicherheitsteam sei nach einem neuen Hack „stark unterbesetzt“
Angriff auf SignalPlus folgt auf Binance-Hack im Umfang von 6,3 Mrd. US-Dollar
Der Vorfall bei SignalPlus ereignete sich wenige Tage, nachdem Binance am 29. Oktober Einzelheiten zu einem Hack im Umfang von 6,3 Milliarden US-Dollar bekannt gegeben hatte, bei dem ebenfalls Computer von Mitarbeitern kompromittiert worden waren.
Laut dem Untersuchungsbericht von Binance täuschten sich als Recruiter ausgebende Angreifer einen Ingenieur dazu, eine als Programmieraufgabe getarnte schädliche Datei herunterzuladen. Anschließend nutzten die Angreifer den kompromittierten Computer, um Zugriff auf weitere Systeme zu erlangen und schließlich in die Wallet-Infrastruktur der Börse einzudringen.
Binance-Mitgründerin Yi He erklärte am Dienstag, die Börse habe 2026 insgesamt 57 mutmaßlich mit Nordkorea verbundene Cyberbedrohungen erkannt und verhindert, darunter betrügerische Bewerbungsgespräche, schädliche Softwarepakete und Versuche, Zugangsdaten von Mitarbeitern zu stehlen.
Magazin: Können dezentrale Telefonnetze die KI-Revolution vorantreiben?
Cointelegraph verpflichtet sich zu unabhängigem und transparentem Journalismus. Dieser Nachrichtenartikel wird gemäß der Redaktionsrichtlinie von Cointelegraph erstellt und zielt darauf ab, genaue und zeitnahe Informationen bereitzustellen. Leser werden dazu ermutigt, Informationen eigenständig zu überprüfen. Lesen Sie unsere Redaktionsrichtlinie https://cointelegraph.de/editorial-policy
Mehr zu diesem Thema