 Geschrieben von Nate KostarAutorÜberprüft von Ana Paula PereiraRedakteur
Binance führt 6.300.000.000-Dollar-Hack auf gefälschte Bewerbungsgespräche und ein kompromittiertes KI-Tool zurück
Die aktuellsten NachrichtenVeröffentlicht3. Nov. 2026
Hacker nutzten kompromittierte Computer von Mitarbeitern und gestohlene Zugangsdaten, um in Binances Wallet-Infrastruktur einzudringen, wie die Untersuchung der Kryptobörse ergab.
Eine Programmieraufgabe eines potenziellen Arbeitgebers schien ein gewöhnlicher Bestandteil eines Bewerbungsgesprächs zu sein. Stattdessen war sie ein Schritt in einem monatelangen Cyberangriff, bei dem 6,3 Milliarden US-Dollar von Binance gestohlen wurden und der Fragen dazu aufwarf, wie sich Börsen gegen Bedrohungen schützen, die auf ihre Mitarbeiter abzielen.
Der Angriff war Teil einer koordinierten Kampagne, die sowohl menschliche Schwachstellen als auch interne Sicherheitssysteme ausnutzte, wie aus einer am Dienstag von Binance veröffentlichten Analyse nach dem Vorfall hervorgeht. Die Erkenntnisse der Börse zeigten detailliert, wie Hacker schrittweise Zugriff auf ihre Wallet-Infrastruktur erlangten, bevor es am 29. Oktober zum Diebstahl kam.
Wie Hacker Binance infiltrierten
Laut dem Sicherheitsbericht von Binance begann die Angriffskampagne im Juni, als ein Ingenieur beim Einrichten eines KI-Programmierwerkzeugs ein manipuliertes Softwarepaket herunterlud. Obwohl Binance die Malware entdeckte und das betroffene Gerät austauschte, hatten die Angreifer bereits Informationen über das Wallet-Team der Börse gesammelt.
Im September nahmen Angreifer, die sich als Personalvermittler ausgaben, einen weiteren Softwareingenieur ins Visier und brachten den Mitarbeiter dazu, eine als Programmieraufgabe getarnte schädliche Datei herunterzuladen. Die Malware kompromittierte den Arbeitscomputer des Ingenieurs und umging die Sicherheitsvorkehrungen der Börse.
Am 20. Oktober nutzten die Angreifer den kompromittierten Computer und ein internes KI-Tool, um Zugriff auf die Systeme von zwei weiteren Ingenieuren zu erlangen. Dabei beschafften sie sich Bereitstellungszugangsdaten, die es ihnen ermöglichten, am 29. Oktober schädliche Software in der Wallet-Infrastruktur von Binance zu installieren.
Die Angreifer erlangten anschließend Zugriff auf den internen Wallet-Signaturdienst der Börse, der Kryptowährungstransaktionen autorisiert. Dadurch konnten sie Gelder außerhalb des normalen Abhebungsprozesses transferieren.
„Das war kein einzelner Fehler und kein einzelner Angriff – es war eine monatelange Kampagne“, sagte Binance-Co-CEO Richard Teng in einem am Dienstag veröffentlichten Beitrag auf X.
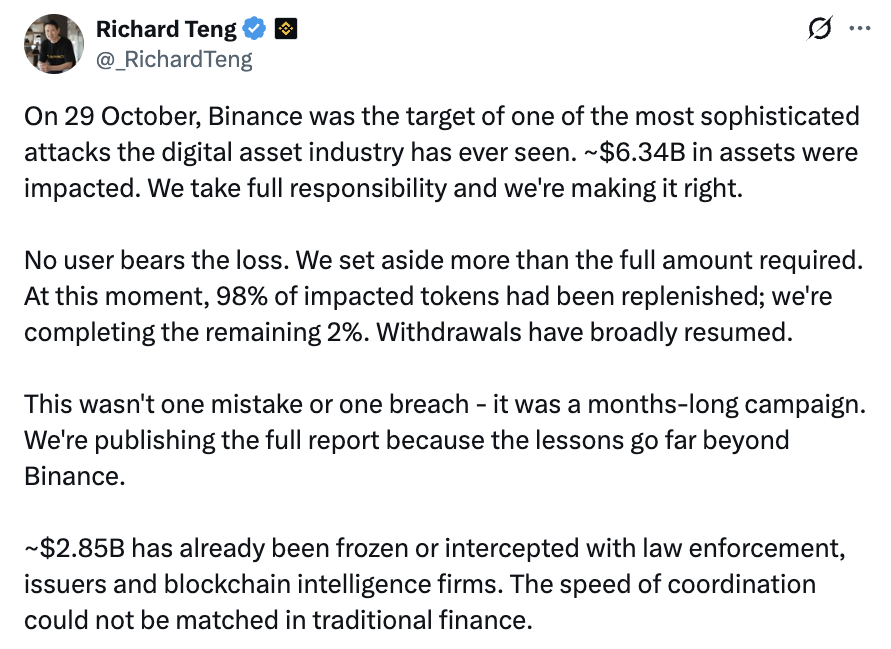
Quelle: Richard Teng
Binance erklärte, die Angreifer hätten auch Ethereums EIP-7702-Mechanismus ausgenutzt. Dieser ermöglicht es Wallets, Transaktionsberechtigungen an Smart Contracts zu delegieren, sodass nicht autorisierte Transfers auch nach der Aussetzung von Abhebungen durch die Börse fortgesetzt werden konnten. Das Multiparty-Computation-(MPC-)Wallet-System der Börse, das die Kontrolle über die Transaktionssignierung verteilt, erschwerte die Bemühungen, diese Berechtigungen zu widerrufen.
Der Angriff betraf digitale Vermögenswerte im Wert von ungefähr 6,3 Milliarden US-Dollar. Laut ihrer jüngsten Abrechnung meldete Binance, dass 2,85 Milliarden US-Dollar eingefroren oder abgefangen worden waren. Die Börse erklärte, sie werde die Verluste selbst tragen, statt sie an Kunden weiterzugeben, und habe bis zum 31. Oktober 98 % der betroffenen Token-Vermögenswerte wieder aufgefüllt.
Der Angriff, der größte Kryptowährungs-Hack der Geschichte, wurde vom Federal Bureau of Investigation (FBI) nordkoreanischen Hackern zugeschrieben. Kim Yo Jong, die Schwester des nordkoreanischen Machthabers Kim Jong Un, wies am Dienstag eine Beteiligung des Landes zurück und erklärte, die Zuschreibung des FBI sei politisch motiviert und solle dem internationalen Ansehen Nordkoreas schaden.
Binance meldet 57 abgewehrte Cyberbedrohungen in diesem Jahr
Binance-Mitgründerin Yi He sagte am Dienstag, das Sicherheitsteam der Börse habe 2026 insgesamt 57 mutmaßlich mit Nordkorea verbundene Cyberbedrohungen erkannt und verhindert, darunter betrügerische Bewerbungsgespräche, schädliche Softwarepakete und Social-Engineering-Versuche, die darauf abzielten, Zugangsdaten zu stehlen oder Malware zu installieren.
„Wir haben viele davon abgefangen, aber die Kosten, wenn auch nur eine einzige Bedrohung nicht gestoppt wird, waren gravierend – und das hätte niemals passieren dürfen“, sagte sie.
Magazin: Binance-Hacker versuchten, Milliarden zu verschieben, bevor sie eingefroren werden konnten
Cointelegraph verpflichtet sich zu unabhängigem und transparentem Journalismus. Dieser Nachrichtenartikel wird gemäß der Redaktionsrichtlinie von Cointelegraph erstellt und zielt darauf ab, genaue und zeitnahe Informationen bereitzustellen. Leser werden dazu ermutigt, Informationen eigenständig zu überprüfen. Lesen Sie unsere Redaktionsrichtlinie https://cointelegraph.de/editorial-policy
Mehr zu diesem Thema