 Geschrieben von Andrew FentonRedakteurÜberprüft von Felix NgRedakteur
Könnte THORChain wegen der gestohlenen Bitget-Gelder strafrechtlich verfolgt werden? Rechtliche Einschätzung
MagazineVeröffentlicht30. Sept. 2026
THORChain wird — oder kann — Adressen, die mit dem Bitget-Hack über 387,5 Millionen US-Dollar verbunden sind, nicht blockieren. Können die Entwickler wegen Geldwäsche strafrechtlich verfolgt werden? Es ist kompliziert, sagt der Krypto-Anwalt Yuriy Brisov.
Nachdem mutmaßliche nordkoreanische Hacker vergangene Woche die Kryptobörse Bitget ausgenutzt und 387,5 Millionen US-Dollar erbeutet hatten, konnten Ermittler die Empfängeradressen schnell markieren und nachverfolgen.
Bitget-CEO Gracy Chen forderte daraufhin kontrovers, dass die dezentrale Cross-Chain-Swap-Plattform THORChain „diesen Adressen den Service verweigert“.
THORChain antwortete:
„THORChain ist wie Bitcoin, Ethereum und BNB Chain dezentral und erlaubnisfrei. Welche Verantwortung sollten Bitcoin, Ethereum und BNB Chain beim Umgang mit bekanntermaßen gestohlenen Geldern tragen?“
Der Schritt war umstritten, insbesondere angesichts der Tatsache, dass das Protokoll im Mai sofort angehalten wurde, als 10,7 Millionen US-Dollar aus eigenen Beständen erbeutet wurden. Erschwerend kommt hinzu, dass THORChain seinen Admin-Schlüssel abgeschafft hat und behauptet, keine einfache Möglichkeit zu haben, Adressen zu zensieren, selbst wenn es dies wollte.
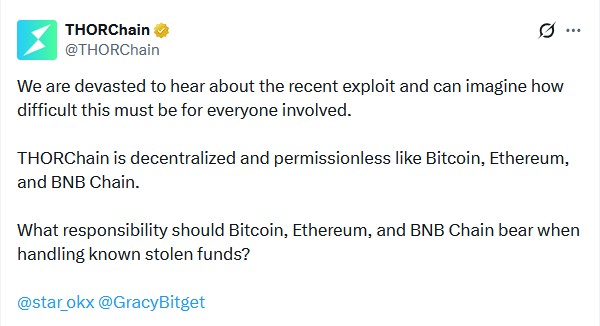
Quelle: THORChain
Diese konkrete Kontroverse gab es bereits früher, als THORChain genutzt wurde, um rund 1,2 Milliarden US-Dollar der Gelder zu tauschen, die beim 1,46 Milliarden US-Dollar schweren Bybit-Hack gestohlen worden waren. Es traf sich lediglich so, dass THORChains Admin-Schlüssel erst elf Tage zuvor abgeschafft worden war.
NEAR Intents verfolgte im Gegensatz zu THORChain einen anderen Ansatz. Sein automatisiertes SHIELD-Programm blockierte mit dem Hack verbundene Adressen beim Tausch von 50 Millionen US-Dollar auf der Plattform und lehnte sogar die von Bitget dafür angebotene Prämie von 5 % ab.
Nun steht NEAR Intents bei Vertretern der maximalistischen Dezentralisierungsbewegung unter Beschuss, weil es nicht ausreichend erlaubnisfrei sei.
Um die mit dem Fall verbundenen rechtlichen Fragen zu erörtern, sprach Magazine mit Yuriy Brisov von D&A Partners. Dies ist eine bearbeitete Version des Gesprächs.
Magazine: Bitget hat THORChain gebeten, mit dem Hack verbundene Gelder zu blockieren, worauf die Plattform antwortete, sie sei dezentral und erlaubnisfrei. Ist das eine rechtliche Verteidigung? Sind sie verpflichtet, diese Adressen zu blockieren?
Brisov: Das hängt vom Grad der Dezentralisierung ab. Wenn sie also bestimmte Adressen blockieren, zeigen sie, dass ihre Nodes nicht wirklich dezentralisiert sind. Für die Community ist es gut, wenn sie diese Macht nutzen können, um bestimmte böswillige Aktivitäten zu verhindern. Gleichzeitig setzen sie sich jedoch jedem anderen rechtlichen Anspruch aus. Ihr einziger Schutz lautet: „Wir sind dezentralisiert.“
Im Uniswap-Fall sagten sie: „Wir sind wirklich dezentralisiert, und es gibt nichts, was wir tun können.“ [Investoren verklagten Uniswap, nachdem sie 38 Rugpull- und Betrugstoken gekauft hatten, doch ein Richter wies die Klage im März ab – Anm. d. Red.]
Und das ist die stärkste Verteidigung für jedes DeFi-Protokoll. Wenn sie zeigen, dass sie blockieren, kontrollieren oder irgendwie eingreifen können – selbst bei einem nach Treu und Glauben unternommenen Versuch, Betrug zu verhindern –, setzen sie sich weiterhin solchen Ansprüchen aus. Denn wenn man Kontrolle hat, sollte diese Kontrolle vielleicht nicht nur auf offensichtliche Betrugsfälle beschränkt sein. Man sollte Kontrolle über Due-Diligence-Angelegenheiten implizieren [und ausüben]. Man sollte KYC- und AML-Schutzmaßnahmen anwenden.
Verwandt: Uniswap gewinnt gegen Sammelklage wegen angeblicher Unterstützung von Krypto-„Rug Pulls“
Magazine: NEAR Intents hat diese Adressen blockiert, und Bitget hat sich dafür bedankt. Bedeutet das, dass NEAR gezeigt hat, dass Intents nicht dezentralisiert ist und daher in vielen anderen Situationen eingreifen müsste?
Wenn man zeigt, dass man Kontrolle über Vermögenswerte hat, setzt man sich potenziell allen möglichen Ansprüchen im Zusammenhang mit Pump-and-Dump-Schemata, Volatilität oder anderen möglichen Ansprüchen von Investoren aus, die irgendwie geschädigt wurden. Und sie können nun sagen, dass man Kontrolle hat. Warum nutzt man sie in einem Fall und in einem anderen nicht? Warum überprüft man nicht alle Token-Emittenten auf seiner Plattform? Warum stellt man keine KYC-Formulare wie jede zentralisierte Börse bereit?
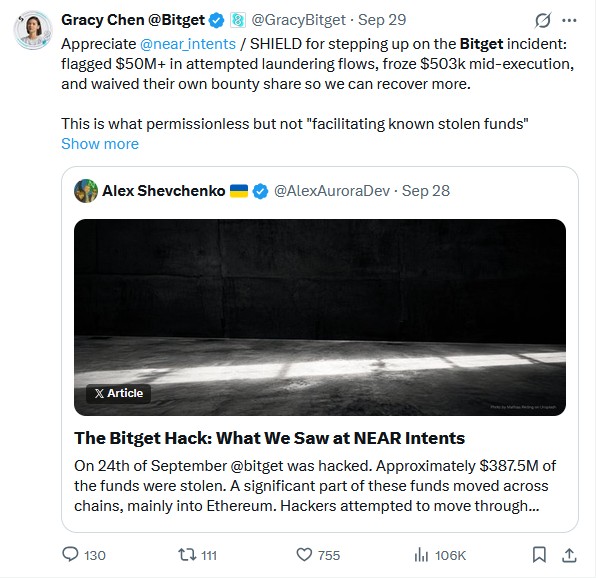
Quelle: Gracy Chen
Magazine: THORChain argumentiert, dass der Protokollstopp im Mai zunächst von einem automatisierten System ausgelöst wurde und dass sie nicht in der Lage seien, bestimmte Adressen zu blockieren. Wäre das, falls es zutrifft, eine Verteidigung?
Brisov: Das könnte sein. Wir wissen es noch nicht, weil dies bisher noch nicht angefochten wurde. Doch jedes Maß an Kontrolle macht jedes DeFi-Projekt gegenüber jedem Anspruchsteller schwächer.
Magazine: Andererseits könnte das Protokoll die Software aktualisieren, wenn es bestimmte Adressen blockieren wollte. Könnte ein Projekt rechtliche Schwierigkeiten bekommen, weil es rücksichtslos oder fahrlässig handelt, wenn es nichts Derartiges einführt?
Das hängt davon ab, wie dies technisch umgesetzt wurde. Nehmen wir an, es gibt ein Oracle, das jede nordkoreanische IP-Adresse erkennen und automatisch blockieren kann, und niemand sitzt da und drückt einen Knopf – „Da ist ein nordkoreanischer Hacker, blockieren wir ihn.“ Dann ist das in Ordnung.
Wenn ein Team die Situation überwacht und sagt: „Okay, wir sehen, dass dies eine illegale Aktivität ist, wir blockieren diese Adressen, wir drücken den Knopf manuell.“ Aus rechtlicher Sicht macht dies das Projekt trotz der guten Tat und des Nutzens für die Community rechtlich gesehen nicht vollständig dezentralisiert und entzieht einem den Schutz, den Regelwerke wie MiCA [die EU-Vorschriften für Märkte für Kryptowerte] oder das allgemeine Verständnis von SEC und CFTC bieten: Wenn man vollständig dezentralisiert ist, kann man nicht für die Handlungen der Teilnehmer im eigenen Ökosystem haftbar gemacht werden.
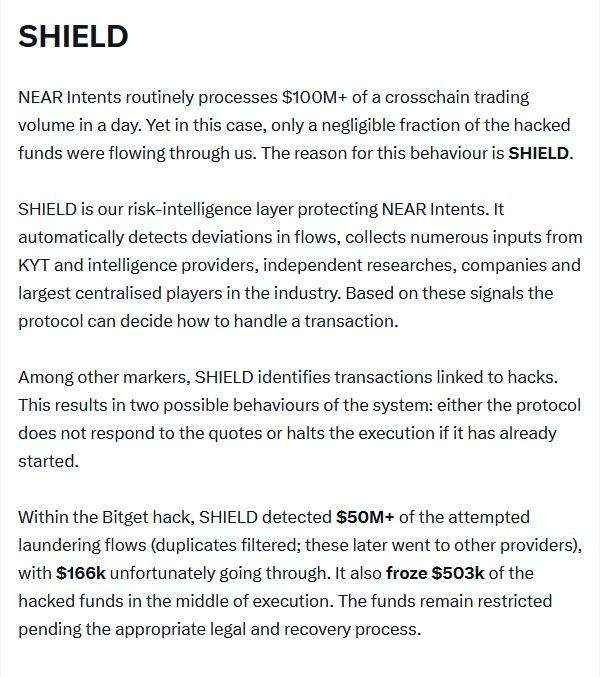
Quelle: Alex Shevchenko
Magazin: Die Technologie von NEAR heißt SHIELD und ist ein automatisierter Prozess, der mit bekannten Hacks verbundene Adressen auf öffentlichen Blockchains identifiziert und anschließend automatisch ihren Zugriff auf Intents sperrt. Bedeutet das, dass sie eher als dezentralisiert angesehen werden dürfte?
Brisov: Definitiv. Sie zeigen, dass sie in gutem Glauben handelnde Akteure sind, die versuchen, Schutzmaßnahmen in ihre Protokolle aufzunehmen. Es gibt kein Compliance-Team, dessen Mitglieder dort sitzen und den Betrieb manuell kontrollieren. Das ist eine intelligente Lösung, und genau das empfehlen wir allen DeFi-Unternehmen.
Magazin: Im Februar 2025 hat THORChain den Admin-Schlüssel abgeschafft, der es dem Kernteam ermöglicht hätte, solche einseitigen Änderungen vorzunehmen. Macht das Fehlen eines Admin-Schlüssels zusammen mit der Tatsache, dass das Netzwerk über hundert Validatoren verfügt, THORChain ausreichend dezentralisiert?
Brisov: Wahrscheinlicher als nicht, aber wir können das nicht mit Sicherheit sagen. Ich würde Ja sagen.
Magazin: THORChain ist kein Mixer. Man kann gestohlene Bitget-Gelder nehmen und sie über THORChain tauschen, aber wenn sie am anderen Ende herauskommen, sind sie weiterhin transparent mit den Bitget-Hackern verknüpft. Wie passt das zur Definition von Geldwäsche? Oder handelt es sich um die Annahme gestohlener Güter?
Brisov: Ich sehe nicht, wie sie wegen Geldwäsche haftbar gemacht werden könnten, denn selbst Tornado Cash, das bis zu einem gewissen Grad dafür geschaffen wurde, Geld zu waschen, [US-Sanktionen umging, da unveränderliche Smart Contracts im Hinblick auf Geldwäsche kein sanktionierbares Eigentum sind – Red.].
Nach amerikanischem Recht wird etwas entweder als Eigentum oder als Nicht-Eigentum behandelt. Und Geldwäsche bedeutet, Eigentum illegal durch legale Kanäle zu bewegen. Man erzielt Erträge aus illegalen Aktivitäten, und diese sind Eigentum; dann bewegt man sie durch bestimmte Kanäle und versucht, sie zu legalisieren. Smart Contracts sind jedoch überhaupt kein Eigentum. Man kontrolliert sie nicht. Sie gehören einem nicht. So hat Tornado Cash seinen Fall vor Gericht im Hinblick auf die OFAC-Sanktionen gewonnen. Sie haben lediglich bewiesen, dass sie keine Kontrolle über ihre Smart Contracts haben.
Magazin: Der Bybit-Hack ist 18 Monate her. Bedeutet das, dass keine rechtlichen Schritte gegen THORChain eingeleitet werden, oder dauern diese Fälle einfach lange?
Brisov: Das könnte definitiv in Zukunft geschehen. Nach dem Bybit-Fall haben sie sich ernsthaft möglichen Klagen ausgesetzt.
Magazin: Die großen Fragen: Besitzt Satoshi tatsächlich 1,1 Millionen Bitcoin?
Cointelegraph veröffentlicht Langformate, Analysen und narrative Berichterstattung, die vom internen Redaktionsteam von Cointelegraph mit entsprechender Fachexpertise erstellt werden. Alle Artikel werden von den Redakteuren von Cointelegraph gemäß unseren redaktionellen Standards bearbeitet und geprüft. Einige Artikel enthalten Affiliate-Links, über die Cointelegraph eine Provision verdienen kann. Diese Beziehungen beeinflussen weder die Produkte, die wir bewerten, noch unsere redaktionellen Schlussfolgerungen. Die hier veröffentlichten Inhalte stellen keine Finanz-, Rechts- oder Anlageberatung dar. Leser sollten eigene Recherchen durchführen und bei Bedarf qualifizierte Fachleute konsultieren. Cointelegraph behält sich die volle redaktionelle Unabhängigkeit vor.
Mehr zu diesem Thema