 Geschrieben von Helen PartzAutorÜberprüft von Bryan O'SheaRedakteur
Revolut erklärt, nach öffentlicher Lösegeldforderung in Höhe von 3 Millionen US-Dollar keinen direkten Kontakt von Hackern erhalten zu haben
Die aktuellsten NachrichtenVeröffentlicht17. Sept. 2026
Revolut zufolge gab es keinen direkten Kontakt, obwohl konkurrierende Anspruchsteller nach dem Datenleck öffentlich getrennte Lösegeldforderungen über 3 Millionen Dollar in Monero und 10.000 Bitcoin gestellt haben.
Revolut teilte am Donnerstag mit, keinen direkten Kontakt von denjenigen erhalten zu haben, die die Verantwortung für ein Datenleck bei Kundendaten übernehmen, obwohl öffentlich mehrere Lösegeldforderungen gestellt wurden.
Eine Gruppe namens „IAmNotAVillain“ forderte öffentlich innerhalb von 24 Stunden 6.000 Monero (XMR) im Wert von etwa 3 Millionen Dollar von Revolut und drohte damit, die Kundendaten an andere kriminelle Gruppen zu verkaufen, wie die Financial Times am Mittwoch berichtete.
„Revolut hat von den Personen oder der Gruppe, die diese Behauptungen aufstellen, keinen direkten Kontakt und keine direkte Forderung erhalten“, sagte ein Sprecher von Revolut gegenüber Cointelegraph.
Das öffentliche Ultimatum ist die jüngste Entwicklung bei einem Datenleck, das Revolut erstmals vergangene Woche offenlegte, wobei die italienischen Behörden ihre Untersuchung dazu ausweiten, wie ein staatliches E-Mail-Konto angeblich genutzt wurde, um Kundendaten zu erlangen.
Ein Datenleck, mehrere Lösegeldforderungen
Die Aussage von Revolut, keinen direkten Kontakt erhalten zu haben, verstärkt die Unsicherheit darüber, wer hinter der öffentlichen Lösegeldforderung steckt, da „IAmNotAVillain“ nicht der einzige Name ist, der mit den Verantwortungsansprüchen für den Vorfall in Verbindung gebracht wird. Die Website iamnotavillain.xyz war zum Zeitpunkt der Veröffentlichung bei einer Überprüfung durch Cointelegraph nicht verfügbar.
Eine frühere Gruppe namens „Revolut Smilik“ soll 10.000 Bitcoin gefordert haben, die zu diesem Zeitpunkt etwa 780 Millionen Dollar wert waren – deutlich mehr als die aktuelle Monero-Forderung von IAmNotAVillain über 3 Millionen Dollar.
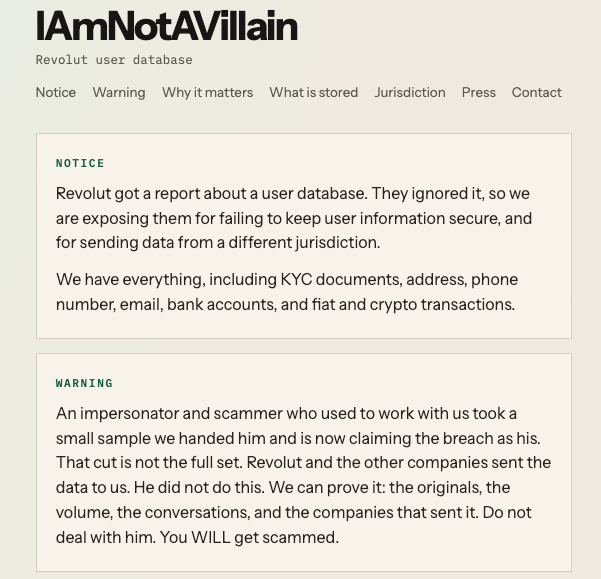
IAmNotAVillain wies die konkurrierende Behauptung in einem Hinweis auf seiner Website zurück und behauptete, ein ehemaliger Verbündeter habe nur eine kleine Datenprobe erhalten, bevor er die Verantwortung für das Datenleck übernommen habe. Die Website warnte andere davor, mit dem konkurrierenden Anspruchsteller Geschäfte zu machen.
Das auf Cybersicherheit fokussierte Konto Dark Web Informer markierte ebenfalls eine weitere Website, revoloot.lol, die mit einem separaten Akteur in Verbindung steht, der die Verantwortung übernahm. Dies erschwert die Bemühungen zusätzlich, festzustellen, wer die Kontrolle über die gestohlenen Kundendatensätze hat. Die Website revoloot.lol war bei einer Überprüfung durch Cointelegraph ebenfalls nicht verfügbar.
Italienische Behörden weiten Untersuchung der Revolut-Datenpanne aus
Italiens Nationale Direktion für die Bekämpfung der Mafia und des Terrorismus ist nun ebenfalls beteiligt, da der mutmaßliche Eindringling eine staatliche Einrichtung betrifft, wie die italienische Nachrichtenagentur ANSA am Mittwoch berichtete.
Die Staatsanwaltschaft in Reggio Calabria hat Ermittlungen wegen des unbefugten Zugriffs auf ein Computersystem von öffentlichem Interesse eingeleitet, während die Ermittler klären, ob das institutionelle E-Mail-Konto kompromittiert oder geklont wurde.
Italiens Datenschutzbehörde hat Banken unabhängig davon aufgefordert, die Sicherheit ihrer Zugangssysteme dringend zu überprüfen, und untersucht, ob weitere Banken oder Finanzinstitute beteiligt gewesen sein könnten.
Magazin: Revolut-ID-Diebstähle verdeutlichen die Gefahren von KYC: So lässt sich das Problem beheben
Cointelegraph verpflichtet sich zu unabhängigem und transparentem Journalismus. Dieser Nachrichtenartikel wird gemäß der Redaktionsrichtlinie von Cointelegraph erstellt und zielt darauf ab, genaue und zeitnahe Informationen bereitzustellen. Leser werden dazu ermutigt, Informationen eigenständig zu überprüfen. Lesen Sie unsere Redaktionsrichtlinie https://cointelegraph.de/editorial-policy
Mehr zu diesem Thema