
 Geschrieben von Helen PartzAutorÜberprüft von Yohan YuRedakteur
Ledger hätte früheren Warnungen vor Implantaten mehr Beachtung schenken sollen, sagt Karpelès
Die aktuellsten NachrichtenVeröffentlicht16. Okt. 2026
Ledger wurde Monate vor seiner jüngsten Sicherheitskrise über die Risiken manipulierter Hardware-Wallets informiert. Der ehemalige Mt.-Gox-CEO Mark Karpelès stellte infrage, wie das Unternehmen darauf reagierte.
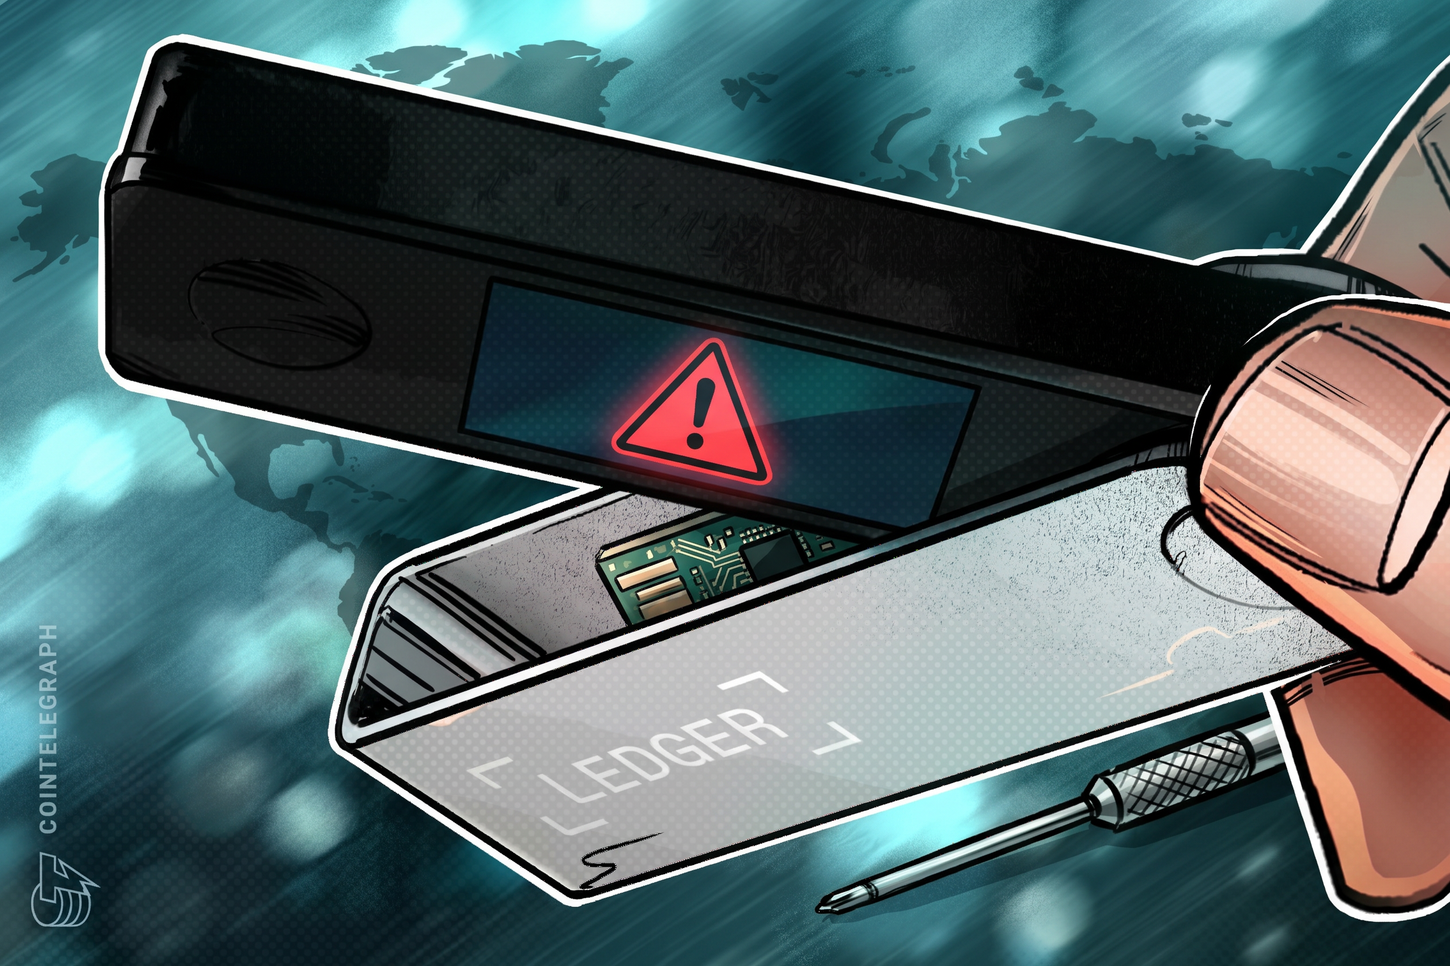
Der französische Hardware-Wallet-Hersteller Ledger erhielt Monate vor seiner jüngsten Sicherheitskrise mehrere Meldungen über bösartige Hardware-Implantate, so Mark Karpelès, der ehemalige CEO der zusammengebrochenen Bitcoin-Börse Mt. Gox.
Karpelès sagte gegenüber Cointelegraph, ihm seien mindestens zwei Personen bekannt, die Ledger bereits im Dezember 2025 wegen manipulierten Geräten kontaktiert hätten. Karpelès sagte, er habe keine öffentliche Warnung von Ledger als Reaktion darauf gesehen.
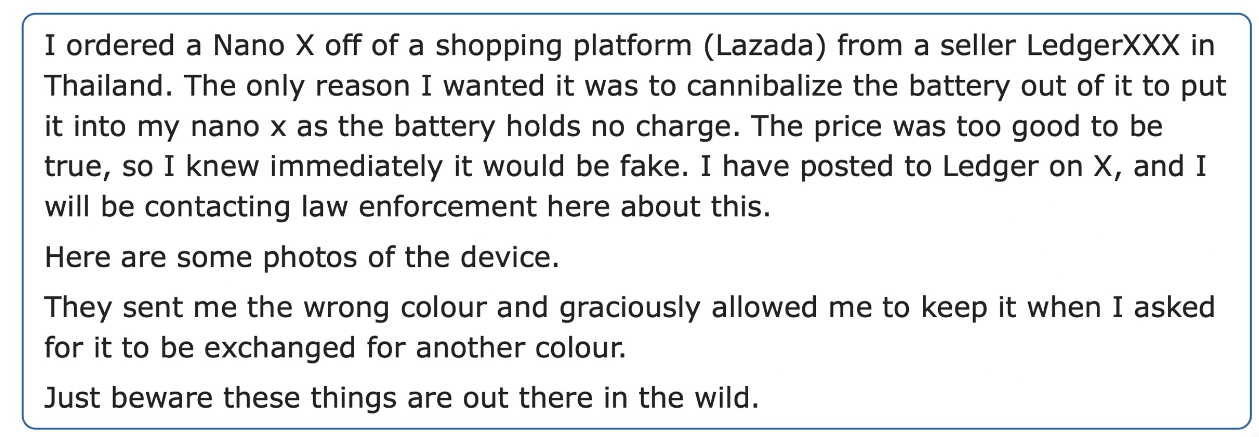
Joe Grand, ein Sicherheitsforscher, sagte gegenüber Cointelegraph, er habe Ledger am 4. März 2026 über ein bösartiges Implantat in einem Nano X informiert, den er im August 2025 über den Online-Marktplatz Lazada Thailand gekauft hatte.
Grand sagte, Ledger habe seine Erkenntnisse bestätigt und erklärt, intern zu ermitteln. Er kritisierte das Unternehmen jedoch dafür, Kunden nicht proaktiv vor der Bedrohung zu warnen.
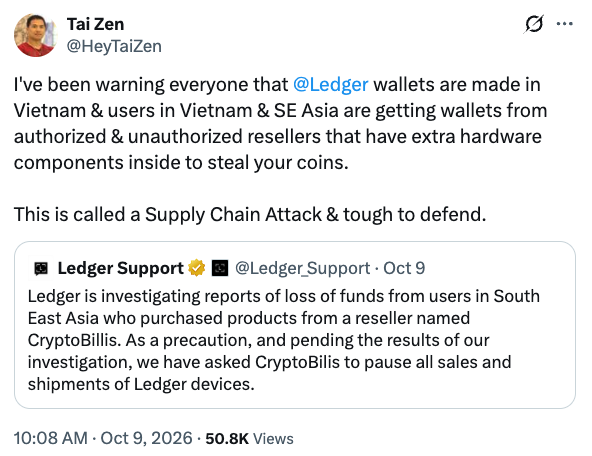
Der vietnamesische Krypto-Ausbilder Tai Zen kontaktierte Ledger im Dezember 2025 wegen eines vermuteten Implantats in einer Hardware-Wallet, so Mark Karpelès. Quelle: Tai Zen
Die anhaltende Sicherheitskrise bei Ledger trat am 9. Oktober zutage, als Verluste durch Kryptowährungen im Zusammenhang mit Wallets gemeldet wurden, die über CryptoBilis, einen in Südostasien autorisierten Wiederverkäufer, verkauft worden waren. Ledger bestätigte, dass eines der betroffenen Geräte ein nicht autorisiertes Implantat enthielt.
Ledger lehnte eine Stellungnahme ab, als das Unternehmen zu seinem Umgang mit Grands Mitteilung befragt wurde, und verwies Cointelegraph auf seine öffentlichen Stellungnahmen auf X.
„Vielleicht ist es normal, dass Ledger nicht auf einen einzelnen Vorfall mit einem Implantat reagiert, das auf einem bei einem dubiosen Händler gekauften Ledger gefunden wurde“, sagte Karpelès. Er fügte hinzu:
„Die zunehmende Zahl der Meldungen, die sie erhalten haben müssen, sowie die zunehmende Qualität und Technologie, die eingesetzt wurden, hätten sie jedoch ausreichend alarmieren müssen, um zu handeln und Kunden zumindest daran zu erinnern, vorsichtig zu sein.“
Angebote auf Marktplätzen legen Lücken bei der Überprüfung von Wiederverkäufern offen
In einer Präsentation, die Grand mit Cointelegraph teilte, identifizierte er den Verkäufer des manipulierten Ledger auf Lazada als „LedgerXXX“. Zum Zeitpunkt der Veröffentlichung ist LedgerXXX in Thailand nicht als autorisierter Wiederverkäufer aufgeführt, der Ledger-Store von Lazada hingegen schon.
Cointelegraph bat sowohl Grand als auch Ledger um Klarstellung zur Identität des Verkäufers und zu dessen Autorisierungsstatus beim Kauf des Geräts.
Archie, der Vertriebsleiter von OneKey, sagte gegenüber Cointelegraph, dass Marktplätze wie Lazada zahlreiche unabhängige Verkäufer beherbergen, wodurch es für Kunden schwierig sei, autorisierte Geschäfte von anderen Angeboten zu unterscheiden.
Nach den jüngsten Vorfällen entfernte OneKey seine Reseller-Angebote bis zu strengeren Prüfungen und erklärte, Hersteller müssten Verantwortung für den Schutz ihrer Kunden übernehmen, statt sich ausschließlich darauf zu verlassen, dass Käufer vertrauenswürdige Verkäufer erkennen.
Der Verkauf nicht autorisierter Wallets gibt weiterhin Anlass zu Sicherheitsbedenken
Grands Erkenntnisse beschränkten sich nicht auf Ledger. Im August 2026 informierte er auch Trezor über manipulierte Trezor-One- und Model-T-Wallets, die bei nicht autorisierten Verkäufern auf TikTok und Facebook gekauft worden waren.
Trezor teilte Cointelegraph mit, dass gefälschte Wallets gelegentlich über nicht autorisierte Verkäufer auftauchten, wie das Unternehmen 2022 gewarnt hatte, als modifizierte Geräte auf russischen Marktplätzen verkauft wurden. Das Unternehmen erklärte, seine jüngste Aussage, es gebe keine Beweise für kompromittierte Geräte, beziehe sich nur auf neue Wallets, die über autorisierte Reseller verkauft würden.
Dennoch erklärte Trezor, das Unternehmen behandle Meldungen über nicht autorisierte Verkäufer als Frühwarnungen und nutze die Erkenntnisse von Forschern, um die Sicherheitsprüfungen zu verbessern.
„Was die Lage verändert, ist eine neue Technik oder ein erster Fall über einen autorisierten Kanal“, erklärte Trezor. „Beides bedeutet, dass das Problem näher an gewöhnliche Käufer herangerückt ist. Dann würden wir am schnellsten handeln, unter anderem indem wir Kunden direkt warnen.“
Cointelegraph verpflichtet sich zu unabhängigem und transparentem Journalismus. Dieser Nachrichtenartikel wird gemäß der Redaktionsrichtlinie von Cointelegraph erstellt und zielt darauf ab, genaue und zeitnahe Informationen bereitzustellen. Leser werden dazu ermutigt, Informationen eigenständig zu überprüfen. Lesen Sie unsere Redaktionsrichtlinie https://cointelegraph.de/editorial-policy
Mehr zu diesem Thema