 Geschrieben von Zoltan VardaiAutorÜberprüft von Robert LakinRedakteur
Cybersicherheitsunternehmen enthüllt Krypto-Phishing-Kampagne mit 885.000 anvisierten Telefonnummern
Die aktuellsten NachrichtenVeröffentlicht20. Aug. 2026
Rapid7 hat eine neue Kryptowährungs-Phishing-Kampagne enthüllt, die auf 885.000 Telefonnummern abzielt und darauf ausgerichtet ist, die Bestände von Anlegern zu stehlen, indem sie auf gefälschte Websites von Wallet-Anbietern umgeleitet werden.
Das Cybersicherheitsunternehmen Rapid7 hat eine neue Phishing-Kampagne für Kryptowährungen namens Operation Asterix aufgedeckt, die sich gegen rund 885.000 Telefonnummern aus mehreren Ländern richtet, um die Vermögenswerte von Anlegern in Kryptowährungen zu stehlen.
Die Phishing-Kampagne führte zu 5.576 Konten, die Nutzern auf der Kryptobörse Binance zugeordnet wurden und für einen Angriff vorgemerkt waren. Die wiederhergestellten Protokolle zeigten laut einem am Montag veröffentlichten Bericht von Rapid7 außerdem gefälschte E-Mails, die sich als Crypto.com ausgaben.
Von den 885.000 Telefonnummern enthielt die größte Datei 316.002 deutsche Mobilfunknummern. Weitere Verzeichnisse umfassten Hongkong, Bulgarien, das Vereinigte Königreich, die USA, kanadische Fintech-Unternehmen sowie zusätzliche Ledger-bezogene Listen.
Phishing- und Social-Engineering -Betrug verursachten im ersten Quartal des Jahres den Großteil der Verluste der Kryptobranche. Laut dem Blockchain-Sicherheitsunternehmen Hacken entfielen auf sie 306 Millionen US-Dollar der insgesamt verlorenen 482 Millionen US-Dollar.
Im Rahmen der von den Rapid7-Analysten Anna Sirokova und Jan Recinsky ausführlich beschriebenen Asterix-Phishing-Kampagne lockten die Angreifer Opfer auf gefälschte Apps, die Ledger, Trezor und Exodus imitierten, um deren Seed-Phrasen zu stehlen. Die Angreifer nahmen über gefälschte Support-E-Mails und telefonische Anfragen Kontakt zu den Opfern auf.
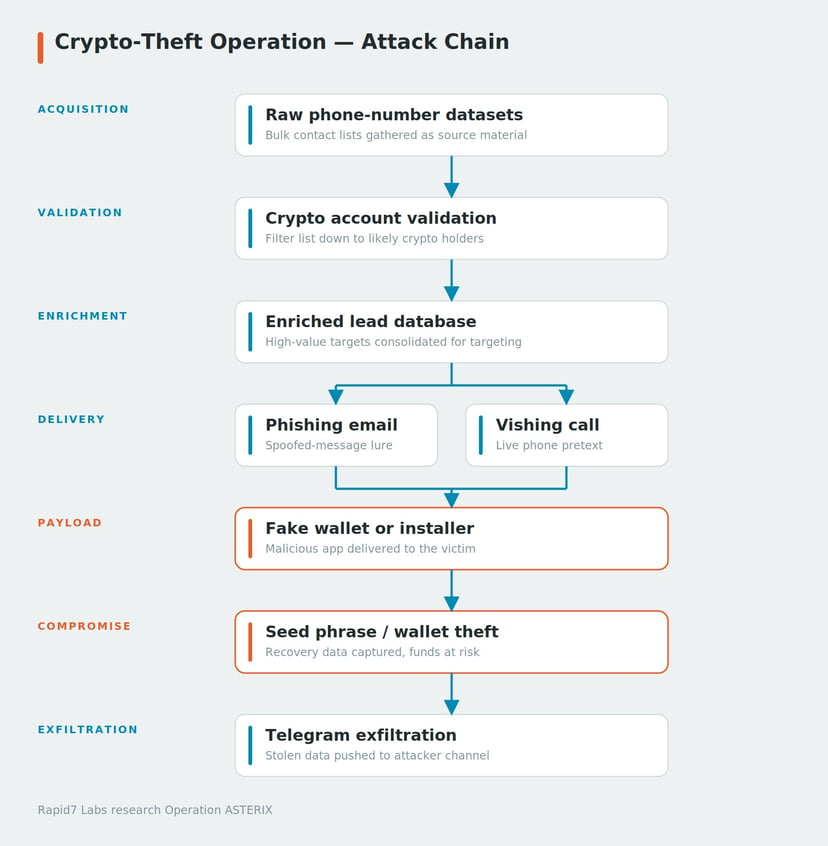
Kill Chain der Operation Aseterix von der Beschaffung bis zur Exfiltration. Quelle: Rapid7.
Cointelegraph hat die Analysten kontaktiert, um weitere Stellungnahmen zu ihren Erkenntnissen über die Filterung von Zielen, die Täuschung von Hardware-Wallets und Schwachstellen bei der Selbstverwahrung einzuholen. Wir werden diesen Artikel aktualisieren, sobald sie antworten.
Anfang August meldete der Wallet-Anbieter Trezor eine Datenschutzverletzung, von der über seinen Versanddienstleister ShipMonk etwa 14.000 Nutzer betroffen waren.
Im Juli verlor ein Anleger in Kryptowährungen fast 1.000.000 US-Dollar , nachdem er eine bösartige Transaktion zur Token-Genehmigung auf Ethereum signiert hatte.
Im November 2023 führte eine gefälschte Ledger-Live-App im Microsoft Store zum Diebstahl von 588.000 US-Dollar in 38 Transaktionen.
Asterix-Phishing-Kampagne erreicht eine „Trefferquote“ von 13 Prozent
Die Angreifer konnten 43.066 Konten Nutzern von Kryptowährungen mit Börsenkonten zuordnen. Diese Zahl wurde anhand des größeren deutschen Datensatzes mit mehr als 316.000 Telefonnummern validiert. Laut Rapid7 bedeutet dies, dass die Kampagne eine „Trefferquote“ von etwa 13,6 Prozent hatte.
Der Bericht identifizierte außerdem einen Checker für Kraken, mit dem Telefonnummern massenhaft gegen Konten bei der Kryptobörse abgeglichen werden sollten. Das Cybersicherheitsunternehmen erklärte, die wiederhergestellten Artefakte zeigten, dass Tools für künstliche Intelligenz einen wesentlichen Bestandteil der Phishing-Kampagne bildeten.
Phishing-Angriffe sind für die Kryptobranche seit Langem ein Gegenwind, da sie es Angreifern ermöglichen, menschliches Verhalten anstelle des Codes eines Protokolls auszunutzen.
Am 25. Mai warnte der Onchain-Analyst „b-block“, dass Betrüger Google genutzt hätten, um bösartige Phishing-Anzeigen zu schalten, die die dezentrale Kryptobörse Uniswap imitierten. Dabei wurden Berichten zufolge mehr als 400.000 US-Dollar von Opfern gestohlen.
Führende Vertreter der Kryptobranche, darunter Binance-Mitgründer Changpeng Zhao, haben zuvor bessere Sicherheitsmaßnahmen für Wallets gefordert, um Phishing-Betrug zu vermeiden, nachdem ein Anleger im Dezember 2025 bei einem Address-Poisoning-Betrug 50 Millionen US-Dollar verloren hatte.
Magazin: Wie aus einer „Falsche-Nummer“-Nachricht ein Kryptobetrug über 3,4 Millionen US-Dollar wurde
Cointelegraph verpflichtet sich zu unabhängigem und transparentem Journalismus. Dieser Nachrichtenartikel wird gemäß der Redaktionsrichtlinie von Cointelegraph erstellt und zielt darauf ab, genaue und zeitnahe Informationen bereitzustellen. Leser werden dazu ermutigt, Informationen eigenständig zu überprüfen. Lesen Sie unsere Redaktionsrichtlinie https://cointelegraph.de/editorial-policy
Mehr zu diesem Thema