 Geschrieben von Christina CombenAutorÜberprüft von Andrew FentonRedakteur
Furiose Debatte über THORChain vs. NEAR zeigt: Idealismus hat Grenzen
MagazinVeröffentlicht2. Okt. 2026
Die furiose Debatte über Bitgets 387,7 Millionen US-Dollar an gehackten Geldern läuft darauf hinaus, ob Ideale rund um „genehmigungsfreie und dezentralisierte“ Technologie bedeuten, niemals einzugreifen – selbst wenn man es könnte.
Nachdem Bitget am 24. September gehackt worden war, begannen sich gestohlene Gelder im Wert von 387,5 Millionen US-Dollar schnell über verschiedene Chains zu bewegen; ein Teil davon war für die dezentrale Cross-Chain-Swaps-Plattform THORChain bestimmt.
Chief Executive Gracy Chen appellierte öffentlich an die Plattform, Dienstleistungen für mit dem Angreifer verbundene Adressen zu verweigern. „Die Branche schaut zu“, sagte sie.
Doch THORChain lehnte ab. Diese Weigerung löste eine heftige Debatte zwischen jenen aus, die glauben, dass Protokolle eine moralische Verpflichtung haben, gestohlene Gelder zu blockieren, und jenen, die die Cypherpunk-Ideale dezentraler, erlaubnisfreier Technologie als unantastbar betrachten.
Nachdem THORChain bereits zuvor zugesehen hatte, wie die Bybit-Hacker 1,2 Milliarden US-Dollar durch das Protokoll schleusten, ist ziemlich klar, auf welcher Seite dieser Auseinandersetzung THORChain steht. Protokollmitarbeiter Boone Wheeler sagt gegenüber Magazine:
„Ein wirklich erlaubnisfreies Protokoll kann nichts tun, wenn es auf bekanntermaßen gestohlene Gelder trifft – es ist gegenüber deren Herkunft blind. Wenn THORChain in der Lage wäre, bestimmte gestohlene Gelder zu blockieren, wäre es nicht erlaubnisfrei.“
Wo endet die Erlaubnisfreiheit?
Kritiker argumentieren, dass THORChain nicht ganz so idealistisch war, als die Validatoren im Mai dafür stimmten, die Chain anzuhalten, nachdem ein automatisiertes System ausgelöst worden war, als ein Angreifer eine Schwachstelle ausnutzte und mehr als 10 Millionen US-Dollar aus einem seiner Tresore abzog.
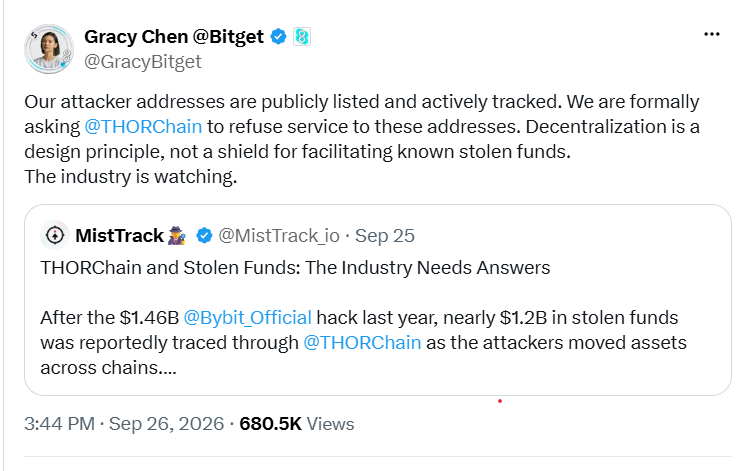
Bitget-CEO argumentiert, THORChain sollte Dienstleistungen verweigern. Quelle: Gracy Chen
NEAR Intents, ein Cross-Chain-Transaktionskonkurrent von THORChain, verfolgte den entgegengesetzten Ansatz und griff ein, um mit dem Hack verbundene Gelder zu blockieren. Die automatisierte Sicherheitsschicht SHIELD identifizierte mehr als 50 Millionen US-Dollar an versuchten Transaktionen, die mit dem Bitget-Vorfall verbunden waren, und stoppte während der Ausführung 503.000 US-Dollar. Nach eigenen Angaben passierten 166.000 US-Dollar die Schicht.
NEAR verzichtete außerdem auf seinen Anteil an Bitgets Wiedererlangungsprämie. General Manager Alex Shevchenko sagt gegenüber Magazine: „NEAR Protocol ist erlaubnisfrei: Jeder kann darauf aufbauen, Transaktionen durchführen und Validator werden …
„Niemand benötigt eine Genehmigung, um Vermögenswerte zu halten oder zu übertragen oder Contracts auf dem NEAR Protocol bereitzustellen. Das bedeutet jedoch nicht, dass jede auf NEAR entwickelte Anwendung jede Anfrage verarbeiten muss.“
NEAR Intents ist seitdem wegen seines Eingreifens stark kritisiert worden; Kritiker argumentieren, dies zeige, dass es weder erlaubnisfrei noch dezentralisiert sei. Dadurch könnte NEAR Intents dem Vorwurf ausgesetzt sein, diese Kontrolle umfassender ausüben zu müssen. Da SHIELD jedoch ein automatisiertes System ist, glaubt der Kryptorechtsanwalt Yuriy Brisov, dass es weiterhin unter den Schutz fallen könnte, der dezentralisierten Protokollen gewährt wird.
„Es gibt kein Compliance-Team, keine Menschen, die dort sitzen und den Betrieb manuell kontrollieren. Das ist eine intelligente Lösung, und genau das empfehlen wir allen DeFi-Unternehmen.“
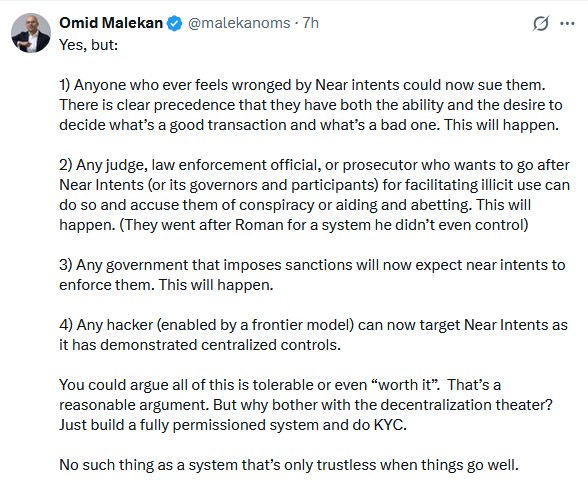
Quelle: Omid Malekan
Erlaubnisfrei bedeutet nicht zwangsläufig neutral
Chen von Bitget sagt gegenüber Magazine, dass sie zwar versteht, dass verschiedene Protokolle „unterschiedliche Architekturen, Governance-Modelle und technische Fähigkeiten“ haben, dass aber ein wichtiger Unterschied zwischen erlaubnisfreier Infrastruktur und der „Erleichterung der Bewegung bekanntermaßen gestohlener Gelder“ besteht.
Sie verweist auf die Maßnahmen von NEAR Intents und sagt: „Wir begrüßen diese Reaktion und werden für diese Vermögenswerte das angemessene rechtliche Verfahren und Wiedererlangungsverfahren verfolgen.“
Bitget möchte verstehen, „was technisch und in Bezug auf die Governance möglich ist, wenn gestohlene Vermögenswerte identifiziert werden“, sagt Chen, und ob die Branche gemeinsam praktikable Ansätze finden kann:
„Erlaubnisfreie Infrastruktur bedeutet nicht zwangsläufig, dass es keine Mechanismen zur Erkennung und Reaktion auf bekanntermaßen illegale Geldströme geben kann.“
THORChains Argument wird dadurch erschwert, dass das Protokoll gezeigt hat, dass es im Notfall eingreifen kann, wenn es sich dazu entscheidet.
Im Post-Mortem zum Exploit im Mai hieß es, dass das Protokoll Aktivitäten automatisch anhält, wenn seine Solvenzprüfungen ein Insolvenzereignis erkennen, und dass Node-Betreiber anschließend umfassendere Notfallkontrollen nutzen können, um den Handel, das Signieren und andere Netzwerkaktivitäten zu pausieren.
Verwandt: SlowMist führt Aktivitäten des Bitget-Hacks auf einen Zero-Day-Exploit vom 31. August zurück
Wheeler sagt, unter den Nodes von THORChain bestehe ein „fester Konsens“ über das Ideal der Erlaubnisfreiheit und „Anhalten wird nur eingesetzt, wenn ein aktuelles Problem mit dem Protokoll besteht.“
Außerdem gebe es „keine Funktionalität zur Prüfung einzelner Adressen oder Transaktionen“. Dies sei eine Designentscheidung, da das System „absichtlich so gestaltet wurde, dass es wirklich erlaubnisfrei ist“.
THORChain hielt seine Chain im Mai wegen eines Sicherheitsvorfalls an. Quelle: THORChain
NEAR Intents bietet ein kontrastierendes Modell
Während THORChain am schattenhaften Ende des Spektrums der Super-Coder angesiedelt ist, nimmt das NEAR-Team eine mittlere Position ein. NEAR verfügt über einen neuen ETF von Bitwise und verfolgt eine andere Philosophie und Herangehensweise.
Shevchenko sagt, NEAR Intents sei darauf ausgelegt worden, offene Teilnahme zu ermöglichen, verfüge aber über eigene Maßnahmen zur finanziellen Integrität; SHIELD sei so aufgebaut, dass es „automatisch gezielte Kontrollen auf unterstützte Transaktionsströme anwendet“.
In diesem Vorfall habe SHIELD öffentliche On-Chain-Daten sowie Signale aus einer internen Datenbank zur Bekämpfung der Geldwäsche (AML) und von Drittanbietern für Informationen genutzt, etwa von denjenigen, die in den Risiko- und Compliance-Dokumenten von NEAR Intents aufgelistet sind.
„SHIELD schützt nicht nur NEAR Intents, sondern das gesamte Cross-Chain-Ökosystem, dem es dient“, sagt Shevchenko:
„Jeder größere Hack entzieht der On-Chain-Wirtschaft Kapital und Aktivität. Die Prüfung auf gestohlene Gelder und die Einschränkung von Geldwäsche tragen daher dazu bei, die Integrität der breiteren Blockchain-Wirtschaft zu schützen.“
Tatsächlich identifizierte das KI-basierte SHIELD das verdächtige Verhalten hinter dem Exploit der Einzahlungs-/Auszahlungsinteraktion von Omni im Wert von 3,8 Millionen US-Dollar am Donnerstag und hielt die Aktivität an.
Chen sagt, wenn gestohlene Gelder zuverlässig identifiziert werden könnten, „sollten die Teilnehmer des Ökosystems kooperieren, wo dies technisch und rechtlich möglich ist.“
Das könnte bedeuten, Transaktionen nachzuverfolgen und Informationen auszutauschen, Transaktionen abzulehnen, Vermögenswerte einzufrieren, sofern die Infrastruktur dies zulässt, oder „die Wiedererlangung durch die entsprechenden rechtlichen Verfahren und Strafverfolgungsprozesse zu unterstützen.“
Die Kosten, eine Grenze zu ziehen
Joël Valenzuela, ein Libertärer, Cypherpunk und Leiter des Geschäfts- und Entwicklungsbereichs bei Dash, argumentiert, dass „permissionless“ genau das bedeutet.
„Permissionless-Protokolle sollten, ganz offen gesagt, nirgendwo eine Grenze ziehen, wenn gestohlene Gelder identifiziert werden, denn allein die Möglichkeit dazu würde sie permissioned machen.“
Er sagt, so „schmerzhaft“ es auch sei, dabei zuzusehen, wie gestohlene Gelder frei bewegt werden, eröffne die Möglichkeit, einzugreifen und dies zu verhindern, „die Büchse der Pandora“ und „ermögliche letztlich jede Art von Zensur Unschuldiger“. Stattdessen sollten zentralisierte Börsen ihre Sicherheitsprotokolle härten, sagt er:
„Börsen auf höchster Ebene, die Milliarden Dollar verwahren, müssen ihre Sicherheit viel ernster nehmen. Letztlich sind DEXs der Weg in die Zukunft.“
Max Shannon, Senior Research Associate bei Bitwise Europe, sagt, dass Protokolle, die sich noch in ihren frühen Entwicklungsjahren befinden, wie THORChain und NEAR, weiterhin Vertrauen verdienen müssen und dass die Weigerung, Erlöse aus Hacks zu waschen, eine „solide Haltung“ sei.
Er glaubt, dass die Maßnahmen von THORChain wahrscheinlich dazu führen werden, dass sich mehr Geldwäscheströme von NEAR Intents zu THORChain verlagern.
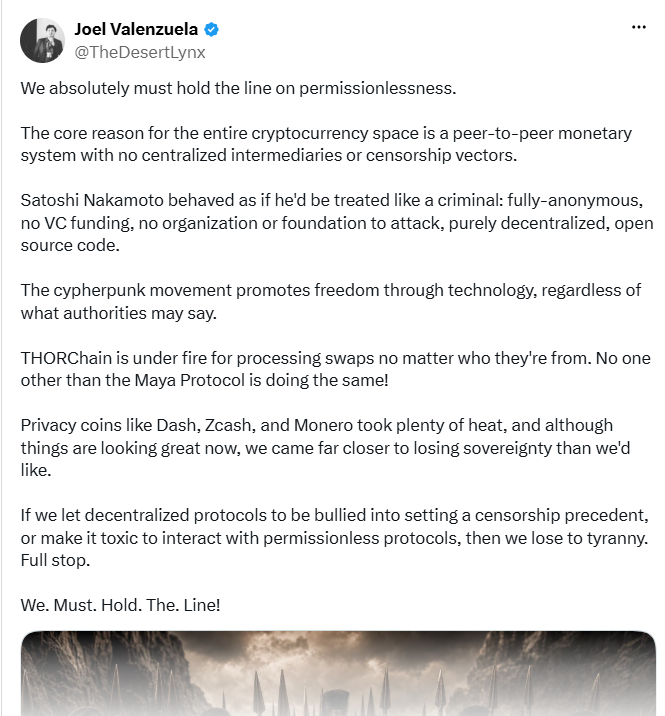
Valenzuela argumentiert, dass wir an der Permissionlessness festhalten müssen. Quelle: Joël Valenzuela
„Glaubwürdige Neutralität um jeden Preis“, so Shannon, sei ein „Cypherpunk-Ideal“, das eine kleine Gruppe von Kryptonutzern und Entwicklern weiterhin vertrete.
„Sie fragen nur selten, warum es wertvoll ist, wann es wertvoll ist oder was es kostet“, sagt er. „Das ist der zentrale Unterschied zwischen NEAR Intents und THORChain.“
Magazin: Die Altseason kommt – und Trader sind dieses Mal anspruchsvoller
Cointelegraph veröffentlicht Langformate, Analysen und narrative Berichterstattung, die vom internen Redaktionsteam von Cointelegraph mit entsprechender Fachexpertise erstellt werden. Alle Artikel werden von den Redakteuren von Cointelegraph gemäß unseren redaktionellen Standards bearbeitet und geprüft. Einige Artikel enthalten Affiliate-Links, über die Cointelegraph eine Provision verdienen kann. Diese Beziehungen beeinflussen weder die Produkte, die wir bewerten, noch unsere redaktionellen Schlussfolgerungen. Die hier veröffentlichten Inhalte stellen keine Finanz-, Rechts- oder Anlageberatung dar. Leser sollten eigene Recherchen durchführen und bei Bedarf qualifizierte Fachleute konsultieren. Cointelegraph behält sich die volle redaktionelle Unabhängigkeit vor.
Mehr zu diesem Thema