 Geschrieben von Christina CombenAutorÜberprüft von Andrew FentonRedakteur
„Bunker-Modus“ schützt Ihre Kryptowährungen laut Kritikern nicht
MagazinVeröffentlicht14. Okt. 2026
Selbst wenn sich Justin Drakes Prognose bewahrheiten sollte, dass KI die Kryptografie brechen könnte, halten Kritiker den „Bunker-Modus“ für einen unpraktischen Vorschlag, der Ihre Kryptowährungen wahrscheinlich nicht schützen würde.
Wenn die zunehmenden geopolitischen Spannungen noch kein ausreichender Grund zur Sorge waren, ist nun die Kryptoindustrie an der Reihe, nuklear zu werden.
Die Branche diskutiert eifrig ein Weltuntergangsszenario für die Kryptografie, in dem Angreifer mithilfe eines früher weit hergeholten, inzwischen aber möglicherweise glaubwürdigen KI-Szenarios private Schlüssel aus öffentlichen Schlüsseln ableiten und dadurch die Kryptowährungen aller gefährden.
Der Ethereum-Forscher Justin Drake forderte am vergangenen Mittwoch dazu auf, einen „Bunker-Modus“ zu planen. Er verwies dabei auf „demütigende“ Fortschritte bei der Künstlichen Intelligenz (KI), die die Entdeckung mathematischer Angriffe beschleunigen und letztlich die Kryptografie „brechen“ könnten:
„Meiner Meinung nach ist es inzwischen vernünftig, sich auf die Möglichkeit einzustellen, dass ECDSA [Elliptic Curve Digital Signature Algorithm, Algorithmus für digitale Signaturen mit elliptischen Kurven] vor Qday gebrochen wird – schlimmstenfalls in Monaten, nicht Jahren.“
Drake ist der Ansicht, dass die Branche mit der Planung einer kontrollierten Übertragung von Vermögenswerten auf neue Adressen beginnen sollte, deren öffentliche Schlüssel noch nicht offengelegt wurden. Dadurch würde die Menge an Informationen reduziert, die ein potenzieller Angreifer ausnutzen könnte.
Doch worauf stützt er diese Warnung, und gibt es tatsächlich Grund zur Beunruhigung?
Ist die Krypto-Panik gerechtfertigt?
Drakes Sorge betrifft nicht nur die Frage, ob KI das Aufkommen von Quantencomputern beschleunigen wird, die Kryptografie brechen können, sondern auch die Möglichkeit, dass KI-Systeme mithilfe klassischer Computer mathematische Angriffe entdecken könnten, die menschlichen Kryptografen entgangen sind.
Seiner Argumentation zufolge könnten elliptische Kurven – die Kryptografie, auf der die meisten Blockchains beruhen – für solche Durchbrüche anfälliger sein als Hashfunktionen, weil sie eine ausgeprägtere mathematische Struktur besitzen. Dadurch entsteht die Möglichkeit, dass ein klassischer Algorithmus die Kryptografie elliptischer Kurven bricht.
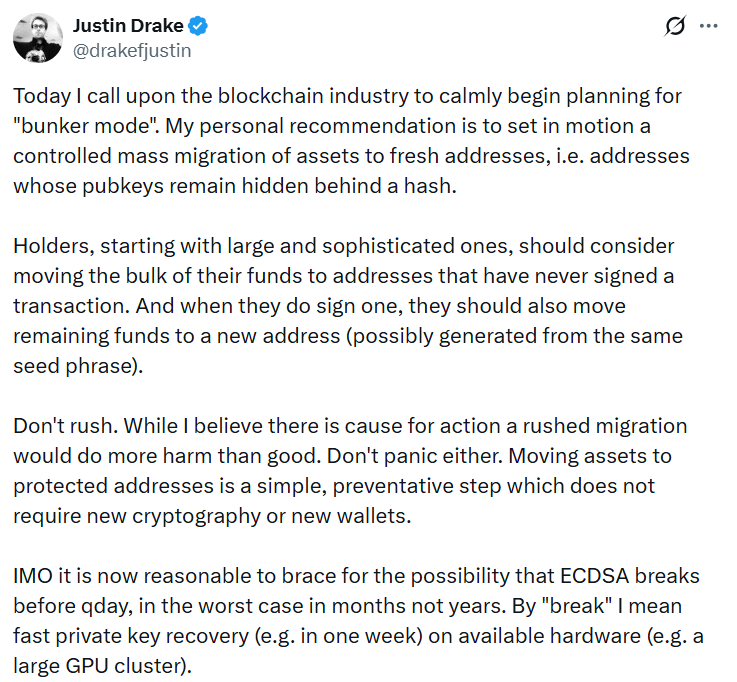
Justin Drake möchte, dass die Branche für den Bunker-Modus plant. Quelle: Justin Drake
Matthew Green, Professor für Kryptografie an der Johns Hopkins University, äußerte sich zu Drakes Einschätzung und goss damit zusätzlich Öl in die Flammen der Panik, die bereits durch die Kryptoindustrie lodert.
„Ich glaube, dass wir die Kryptografie mit öffentlichen Schlüsseln verlieren könnten“, sagte er.
Verwandt: Zu groß zum Pausieren: Könnte eine Verlangsamung der KI die Wirtschaft zum Absturz bringen?
Nicht alle teilen ihre Beunruhigung. Yehuda Lindell, Leiter der Kryptografieabteilung bei Coinbase, sagte, dass es nach seinem Kenntnisstand „überhaupt keine Beweise“ dafür gebe, dass die jahrzehntealten mathematischen Annahmen, auf denen die Kryptografie elliptischer Kurven beruht, geschwächt worden seien.
Lucien Bourdon, Bitcoin-Analyst beim Hardware-Wallet-Hersteller Trezor, sagt gegenüber Magazine:
„Es gibt keine glaubwürdigen veröffentlichten Fortschritte gegen die Mathematik hinter ECDSA – weder durch KI noch durch irgendetwas anderes.“
Er sagt, dass keine der jüngsten von OpenAI veröffentlichten mathematischen Arbeiten, die von KI verfasst wurden, einen Angriff auf ECDSA enthalte – obwohl Drake dies eher als Anlass zum Verdacht denn als Grund zur Beruhigung betrachtet. Drakes weiteres Argument lautet, dass elliptische Kurven eine größere mathematische Struktur als Hashfunktionen besitzen, wodurch sie leichter zu brechen sein könnten.
„Er sagt nicht, wie“, erklärt Bourdon. „Er bezeichnet seinen Zeitplan außerdem als Worst-Case-Szenario und sagt den Menschen, sie sollten sich nicht beeilen.“
Zach Herbert, CEO und Mitgründer des Hardware-Wallet-Unternehmens FoundationHQ, erklärt gegenüber Magazine, dass die Übertragung von Geldern auf neue Adressen möglicherweise nicht ausreicht, wenn ein erweiterter öffentlicher Schlüssel (xpub) bereits mit einer Wallet-App oder einem Dritten geteilt wurde.
In diesem Fall „besitzen sie bereits die Informationen, die erforderlich sind, um die öffentlichen Schlüssel abzuleiten, die man zu verbergen versucht“, sagt er.
Und wie Taylor Monahan, Gründerin und CEO der Ethereum-Wallet MetaMask, hervorhob, wäre der Kurs Ihrer Bestände nicht Ihre einzige Sorge, falls die Kryptografie bricht:
„Wenn elliptische Kurven so gebrochen werden, dass jeder offengelegte öffentliche Schlüssel zu einer Kompromittierung führt, und es sich um einen finanziell motivierten Hacker handelt, dessen oberste Priorität darin besteht, Kryptowährungen zu stehlen, wird die gesamte verdammte Welt auf null fallen. Ihre magischen Internetmünzen im Bunker-Modus zu haben, wird Ihnen nicht helfen.“
Warum die Übertragung von Coins möglicherweise nicht ausreicht
Herbert zufolge ermöglichen xpubs es Wallets, mehrere öffentliche Schlüssel für dasselbe Konto zu generieren, darunter auch solche für Adressen, die noch nie verwendet wurden.
Wenn eine Wallet-App oder ein Dritter diese Informationen bereits besitzt, könnte die Übertragung von Geldern auf eine neue Adresse innerhalb desselben Kontos den öffentlichen Schlüssel der neuen Adresse vor ihnen nicht verbergen.
Wenn ECDSA praktisch brechbar würde, „könnte ein Angreifer die zugehörigen privaten Schlüssel wiederherstellen, ohne jemals Ihr Hardware-Wallet zu berühren“.
„Nein, das ist offensichtlich kein ausreichender Schutz“, sagt Eli Ben-Sasson, Mitgründer und CEO des Ethereum-Skalierungsprotokolls StarkWare, gegenüber Magazine.
„Wenn Sie sie jemals wieder verwenden wollen, müssten Sie zusätzlich zur bloßen Übertragung Ihrer Coins neue Arten von Wallets herunterladen.“
Er sagt, ein Bruch würde außerdem mehr als nur Wallet-Signaturen betreffen. Auch die Signaturen auf Infrastrukturebene und die Konsensmechanismen von Ethereum müssten berücksichtigt werden, ebenso das Kate-Zaverucha-Goldberg-(KZG-)Polynom-Commitment-Schema, das für Daten in Blobs verwendet wird.
„Schließlich würden wahrscheinlich auch die Gaspreise drastisch steigen, weil ein großer Teil der Funktionalität ausfallen würde“, fügt er hinzu.
Bei Bitcoin verbergen einige Adresstypen den vollständigen öffentlichen Schlüssel hinter einem kryptografischen Hash, bis die Coins ausgegeben werden. Sofern die entsprechenden Hashfunktionen sicher bleiben, könnte dies eine zusätzliche Schutzschicht gegen einen Angreifer bieten, der versucht, aus einem öffentlichen Schlüssel einen privaten Schlüssel abzuleiten. Taproot-Adressen legen einen öffentlichen Schlüssel dagegen direkt onchain offen.
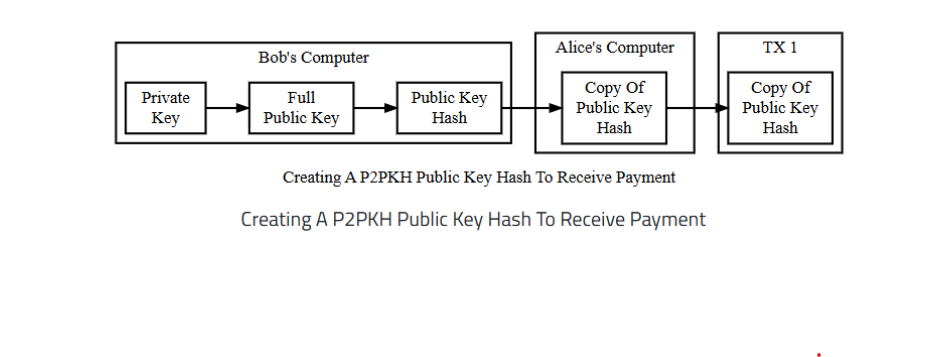
Erstellung eines Hashes des öffentlichen P2PKH-Schlüssels zum Empfangen einer Zahlung. Quelle: Bitcoin.org
Bourdon zufolge halten gängige SegWit-Adressen, die mit bc1q beginnen, öffentliche Schlüssel bis zur Ausgabe verborgen, und Wallets wie Trezor generieren neue Empfangsadressen, um die Wiederverwendung von Adressen zu begrenzen.
„Im Moment gibt es nichts zu tun“, sagt er und fügt hinzu, dass eine panische Migration mehr schaden als nutzen werde. „Menschen, die sich beeilen, Gelder zu übertragen, machen Fehler, und Betrüger nutzen Geschichten wie diese, um sie zu erreichen.“
Außerdem ist zu beachten, dass jedes Mal, wenn Sie Bitcoin ausgeben, der öffentliche Schlüssel ohnehin im Mempool offengelegt wird, wodurch sich ein Zeitfenster für einen Angriff öffnet.
Nicht alle Krypto-Assets sind gleich geschaffen
Einige Blockchains bereiten sich bereits auf kryptografische Bedrohungen vor, auch wenn sich ihre vorgeschlagenen Lösungen unterscheiden.
Auf das auf KI fokussierte NEAR Protocol können Nutzer einen quantensicheren FIPS-204-Schlüssel in einer einzigen Transaktion zu einem bestehenden Mainnet-Konto hinzufügen, ohne ihre Vermögenswerte zu bewegen, und Wallets wie Meteor unterstützen quantensichere Signaturen. Dies beruht auf gitterbasierter Kryptografie, bei der sich der Ethereum-Gründer Vitalik Buterin Sorgen macht, dass auch sie für Angriffe anfällig sein könnte.
Ethereum entwickelt eine umfassendere Post-Quanten-Roadmap, die hashbasierte Signaturen und die Aggregation von ZK-Beweisen nutzt und alles von Transaktionssignaturen bis hin zu Konsens und Datensicherheit abdeckt. Außerdem hat Ethereum einen Notfall-Hardfork und einen Wiederherstellungsvorschlag auf dem Papier ausgearbeitet.
In einem Beitrag vom März 2024 skizzierte Vitalik Buterin einen möglichen Hardfork, der nach dem Beginn eines massenhaften Diebstahls die Blöcke zurücksetzen, herkömmliche Wallet-Transaktionen deaktivieren und Nutzern ermöglichen würde, Gelder mithilfe von Zero-Knowledge-Beweisen für eine Seed-Phrase zurückzufordern.
Max Shannon, Senior Research Associate bei Bitwise Europe, sagt, dass dies weiterhin ein Vorschlag „ohne festgelegten Zeitplan“ sei.
Obwohl bislang niemand einen funktionierenden Angriff gezeigt hat, sollten Nutzer laut ihm „langfristig“ auf quantensichere Signaturen umsteigen.
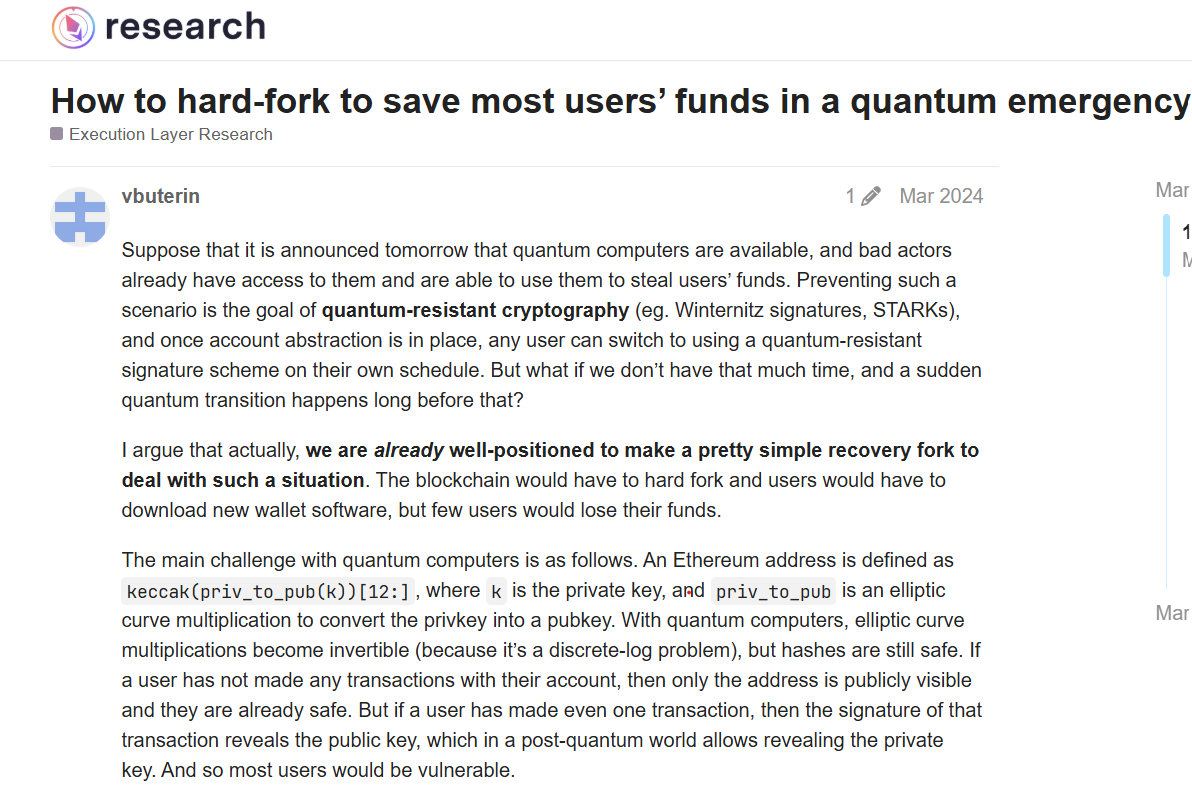
Hardfork im Quanten-Notfall. Quelle: Eth Research
Die Architektur der Account-Abstraktion von Starknet ermöglicht es Nutzern, Signaturschemata zu wechseln, ohne Gelder auf eine neue Adresse migrieren zu müssen. Ben-Sasson sagt, die Kerntechnologie müsse nicht geändert werden, „weil die Account-Abstraktion bedeutet, dass man jedes beliebige Signaturschema verwenden kann.“
Er sagt jedoch, dass andere Komponenten weiterhin Aufmerksamkeit benötigen, darunter Teile des Zustandsbaums des Netzwerks und seine Abhängigkeit von Ethereum für die Sicherheit.
Der Wechsel zu einer neuen Adresse wird Nutzern auf Solana nicht helfen, da öffentliche Schlüssel standardmäßig offengelegt werden — sie können Gelder jedoch in einen Post-Quanten-Tresor wie Winter Wallet migrieren.
Der Vizepräsident für Technologie der Solana Foundation, Jacob Creech, sagte, Solana-Nutzer müssten nicht in den „Bunkermodus“ wechseln, wenn sich das Signaturschema knacken ließe.
Ein Netzwerk-Upgrade könnte es Nutzern ermöglichen, den Besitz ihres geheimen Seeds mithilfe eines hashbasierten Beweises nachzuweisen und ihre Konten auf ein sichereres Signaturschema zu migrieren. Ein funktionierender Machbarkeitsnachweis existiert laut ihm, das Upgrade selbst wurde jedoch noch nicht bereitgestellt.
Sollten Inhaber von Kryptowährungen also in Panik geraten?
Shannon sagt, Bitwise mache sich derzeit wegen dieses theoretischen Risikos keine Sorgen, es sei jedoch „sinnvoll, vorsichtig zu sein“.
„Wir können neue Adressen und die Offenlegung von xpub als Gedankenexperiment diskutieren“, sagt Herbert, „aber ich würde nicht so tun, als stellten diese Schritte einen praktikablen Plan für dieses Szenario dar.“
Da manche Menschen alte Geräte, komplizierte Multisignatur-Konfigurationen oder Bitcoin besitzen, den sie seit Jahren nicht angerührt haben, würde ein Software-Update „diese Coins nicht automatisch schützen“, sagt er.
Bourdon erinnert Inhaber von Kryptowährungen daran, die Quelle genau zu prüfen, da Drakes Warnung mit Ausführungen über Ethereums Schritte hin zu der von ihm empfohlenen hashbasierten Kryptografie einherging.
„Die Warnung vor einer unbewiesenen Bedrohung dient also zugleich als Werbung für Ethereums Roadmap“, sagt er.
Auch wenn das nicht beweist, dass Drake falschliegt, gibt es weiterhin keine Belege dafür, dass ECDSA kurz davorsteht, geknackt zu werden, und ein übereilter Transfer von Geldern birgt zahlreiche Risiken.
Sollte die Kryptografie, auf der Krypto-Wallets und Blockchains beruhen, jedoch versagen, könnte das Verschieben von Coins der einfachste Teil der Reaktion der Branche sein.
Magazin: Krypto-Kreditvergabe nimmt wieder zu … aber wurden die Risiken gelöst?
Cointelegraph veröffentlicht Langformate, Analysen und narrative Berichterstattung, die vom internen Redaktionsteam von Cointelegraph mit entsprechender Fachexpertise erstellt werden. Alle Artikel werden von den Redakteuren von Cointelegraph gemäß unseren redaktionellen Standards bearbeitet und geprüft. Einige Artikel enthalten Affiliate-Links, über die Cointelegraph eine Provision verdienen kann. Diese Beziehungen beeinflussen weder die Produkte, die wir bewerten, noch unsere redaktionellen Schlussfolgerungen. Die hier veröffentlichten Inhalte stellen keine Finanz-, Rechts- oder Anlageberatung dar. Leser sollten eigene Recherchen durchführen und bei Bedarf qualifizierte Fachleute konsultieren. Cointelegraph behält sich die volle redaktionelle Unabhängigkeit vor.
Mehr zu diesem Thema